
SI-CERT 2026-06 / Kritične ranljivosti v Citrix NetScaler ADC in Gateway
Kritične ranljivosti CVE-2026-88771 in CVE-2026-88772 v napravah Citrix NetScaler ADC in NetScaler Gateway lahko neavtenticiranemu napadalcu omogočijo oddaljeno izvajanje poljubne kode. Ranljivosti se že aktivno izkoriščata, zato je priporočljiva takojšnja nadgradnja prizadetih naprav.
Več
SI-CERT 2026-05 / Kritična ranljivost v MikroTik RouterOS – MikroTrick
Veriga kritičnih ranljivosti v RouterOS omogoča popolno kompromitacijo MikroTik naprav, ki imajo dostopno SSH storitev. Ranljivosti se že izkorišča v napadih, zato priporočamo takojšnjo namestitev popravkov.
Več
SI-CERT 2026-04 / Kritična ranljivost v WordPress jedru – WP2Shell
Kritična veriga ranljivosti CVE-2026-63030 in CVE-2026-60137 v jedru sistema WordPress lahko napadalcu brez prijave omogoči popoln prevzem spletnega mesta.
Več
Nacionalna phishing prijavna točka
SI-CERT je na naslovu phishing@cert.si vzpostavil namensko točko za prijavo spletnih strani, namenjenih kraji podatkov
Več
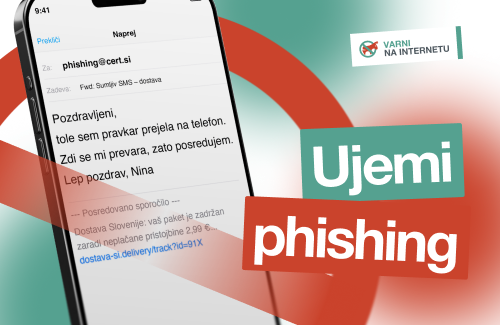
Nacionalna phishing prijavna točka
SI-CERT je na naslovu phishing@cert.si vzpostavil namensko točko za prijavo spletnih strani, namenjenih kraji podatkov. Spletnim uporabnikom je na voljo poenostavljena možnost prijave phishing povezav, ki jih prejmejo prek elektronske pošte, SMS ali zasebnih sporočil.
Preberite večNovice
Arhiv novicSlovenska podjetja vse pogosteje tarče spletnih prevar
V zadnjih mesecih na SI-CERT beležimo porast prijav vrivanja v poslovno komunikacijo (BEC oz. Business Email Compromise), direktorskih in drugih prevar, ki ciljajo na podjetja in javne ustanove, končni cilj …
Več
Spletne goljufije, ki ciljajo na računovodstva – nov seminar
Spletne goljufije so ena najhitreje rastočih oblik premoženjske kriminalitete. Slovenska policija je od leta 2020 obravnavala že več kot 10.500 primerov, skupna škoda pa presega 167 milijonov evrov. Pri največjih …
Več
Lažna elektronska sporočila v imenu SURS ciljajo slovenska podjetja
Na SI-CERT-u smo v zadnjih dneh zaznali kampanjo lažnih elektronskih sporočil, v katerih se napadalci predstavljajo kot Statistični urad Republike Slovenije (SURS). Sporočila so namenjena predvsem podjetjem ter organizacijam, zlasti …
Več
Prostovoljna in obvezna priglasitev incidenta
Namen prijave je strokovna pomoč pri identifikaciji težave, pomoč pri njeni odpravi, zamejitvi in odpravi posledic.
Prijava incidenta
Direktorska prevara - kako poteka?
Elektronsko sporočilo na prvi pogled izgleda, kot da ga je poslal direktor/ica, v njem pa sprašuje računovodstvo, ali lahko danes plačajo znesek v višini več 10.000 €.
Več na varninainternetu.si
Vse več spletnih goljufij pod krinko ugodnih kreditov
Na spletu so vse številčnejše ponudbe za ugodne kredite, ki pa vodijo v še večjo stisko in finančno škodo.
Več na varninainternetu.si
Virusi v priponkah
Za uspešen zagon virusov je pogosto potrebna interakcija samega uporabnika, zato je res pomembno, da pomislimo, preden odpremo priponko neznanega pošiljatelja.
Več na varninainternetu.si