Od torka, 16. decembra 2025 dalje, na SI-CERT-u obravnavamo izredno obsežen phishing napad preko lažnih iMesssage sporočil. Sporočila prihajajo iz tujih telefonskih številk, prejemnike pa nagovarjajo v imenu Pošte Slovenije pod krinko, da niso mogli dostaviti pošiljke in da lahko na spletni strani naročijo novo dostavo.
Dosedaj so napadalci v tem napadu uporabili več kot 70 različnih URL naslovov, vsakega na svoji unikatni domeni. Napadalci izkoriščajo čas v letu, ko zelo veliko ljudi pričakuje dostavo pošiljke, zaradi česar je napad precej uspešen. Na SI-CERT se je dosedaj obrnilo že večje število uporabnikov, ki so bili oškodovani.
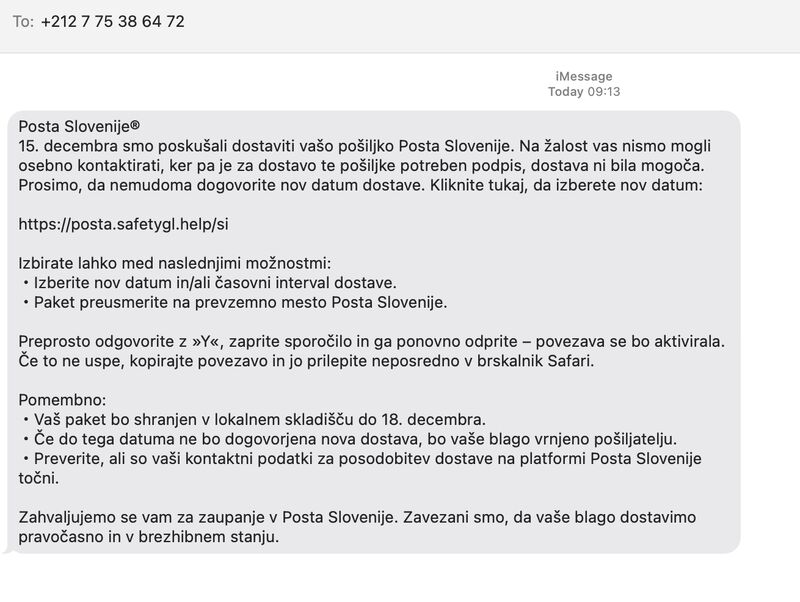
Lažna sporočila v tem napadu je dokaj enostavno prepoznati, saj so dosedaj vedno prihajala v enakem formatu. Vsebujejo URL povezavo na domeni, ki vsebuje ime “posta” na vrhnji domeni “.help” ali “.homes”, nato pa navodilo prejemniku, da na sporočilo odgovori z “Y” in ponovno odpre iMessage aplikacijo. Gre za trik, s katerim aplikacija URL naslov prikaže v obliki povezave, na katero lahko pritisnemo, in ne zgolj v obliki teksta. Možno je, da bodo napadalci v prihodnosti spremenili besedilo sporočila ali pa bodo pošiljali sporočila tudi uporabnikom, ki ne uporabljajo iMessage aplikacije (uporaba iMesage aplikacije je omejena na uporabnike naprav proizvajalca Apple).
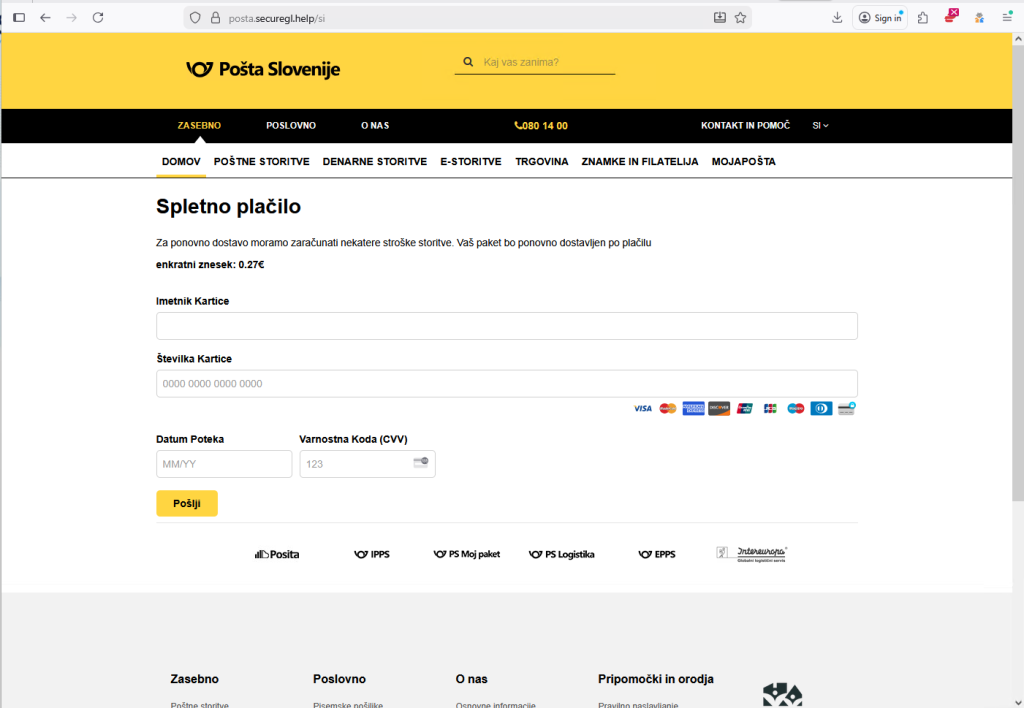
Spletna stran, kamor vodi povezava v sporočilu, najprej zahteva vpis nekaterih osebnih podatkov (ime, naslov, telefonska številka…), na koncu pa tudi vpis podatkov kreditne kartice pod krinko, da je potrebno za ponovno dostavo plačati nek majhen znesek, običajno 0,27 €.
Cilj napada je pridobiti podatke kreditne kartice, ki jih nato napadalci izkoristijo za nakupe v večjih zneskih na različnih spletnih straneh. Zneski prijavljenega oškodovanja se gibljejo od nekaj 100 do nekaj 1000 €.
Ukrepi SI-CERT-a
Pri obravnavi phishing napadov na SI-CERT-u sprožimo različne postopke, katerih namen je omejitev dostopa do lažne spletne strani, s čimer se poskuša zavarovati uporabnike, ki odprejo phishing spletno stran. V običajnih phishing napadih napadalci uporabijo zgolj eno spletno stran, v tem napadu pa smo zaznali že več kot 70 različnih spletnih strani, vsako na unikatni domeni. To je svojevrsten rekord, ki smo ga zabeležili pri obravnavi phishing napadov.
Večina od teh spletni strani zaradi naših ukrepov ni več dosegljiva, napadalci pa kljub temu še vedno registrirajo nove domene in postavljajo nove lažne spletne strani. Predvidevamo, da bo napad trajal še vsaj nekaj dni.
Če ste prejeli tovrstno sporočilo
Uporabniki, ki prejmejo tako sporočilo, lahko le-tega prijavijo na SI-CERT, najenostavneje tako, da naredijo posnetek zaslona, na katerem je razviden spletni naslov, in ga pošljejo na elektronski naslov cert@cert.si.
Uporabniki, ki so odprli povezavo in vnesli podatke bančne kartice, naj čimprej kontaktirajo svojo banko in upoštevajo njihova navodila. Če je prišlo do oškodovanja, zlorabo prijavite na najbližji policijski postaji ali preko klica na 113.