Tudi če redno nameščate vse popravke na svoj računalnik, preteče nekaj časa od takrat, ko je napaka znana in jo storilci začnejo izkoriščati, pa do takrat, ko jo proizvajalec programske opreme odpravi in popravek po omrežju pripotuje do vas. Ravno ta teden je denimo Microsoft objavil veliko skupino popravkov za operacijski sistem in svoje aplikacije. Hkrati pa je Adobe oznanil, da je njegov Flash Player ranljiv in objavil popravek. Če vzamemo za primer to zadnjo, lahko napadalec postavi spletno mesto, ki izkoristi Flash dodatek v brskalniku in preko njega podtakne zlonamerno kodo.
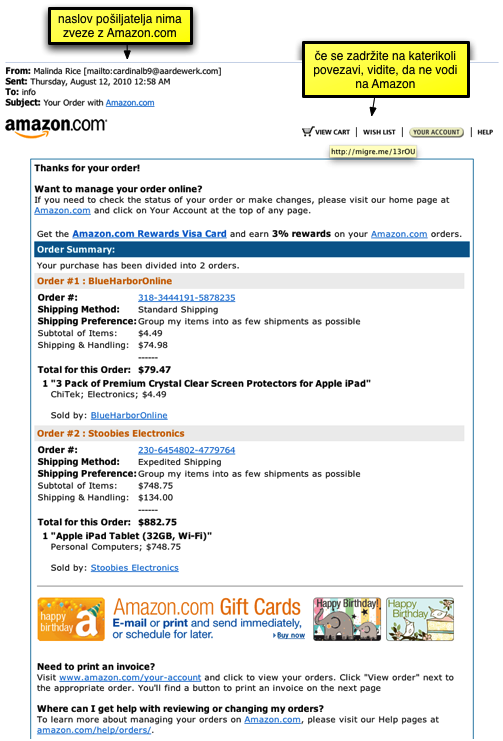
Zvabiti nas mora na svoje spletno mesto, to pa lahko naredi na različne načine. Ravno danes smo ujeli recimo lažni račun Amazona, ki pravi, da smo kupili iPad. Klik nas pelje na brazilsko spletno mesto skrajšanih naslovov migre.me, potem pa po nekaj korakih na rusko domeno oooooo1.ru.
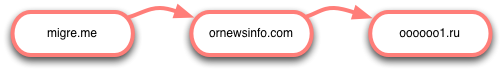
Preusmerjanje služi zavajanju, že samo ime končnega “pristajališča” pa daje slutiti, da gre za domeno, ki se uporablja za podtikanje zlonamerne kode ali phishing napade.
In kako lahko iz samega sporočila ugotovimo, da ne gre za legitimno sporočilo (poleg samega dejstva, da na amazon.com nismo kupili iPada in da ga tam trenutno tudi ne prodajajo)? V sporočilu (glej spodaj) preverimo naslov pošiljatelja in z miškinim postankom na spletnih povezavah hitro ugotovimo, da namesto na amazon.com peljejo na migre.me:
Na srečo trenutno spletni strežnik na oooooo1.ru ne odgovarja na zahteve. To lahko pomeni, da so se storilci že premaknili drugam, včasih pa tudi poskrbijo tudi za to, da je strežnik dostopen samo ciljanim žrtvam in tako dlje časa traja, da ga razkrijemo in zlonamerno kodo preiščemo in pošljemo protivirusnim podjetjem.
Gorazd Božič
SI-CERT novice lahko spremljate tudi preko Twitterja ali Facebooka.