Skoči na vsebino

SI-CERT 2012-14 / Možnost okužbe preko lažnih leasing obvestil

Opis

Poslovni uporabniki elektronskega bančništva prejemajo lažna sporočila o leasingu, ki vsebujejo škodljivo kodo, ki lahko omogoči dostop do bančnega računa. Sporočilo navaja obveznosti po pogodbi, v stisnjeni ZIP priponki pa se nahaja izvršljiva datoteka, ki se poskuša prikazati kot PDF dokument.

Zaslonska slika sporočila:
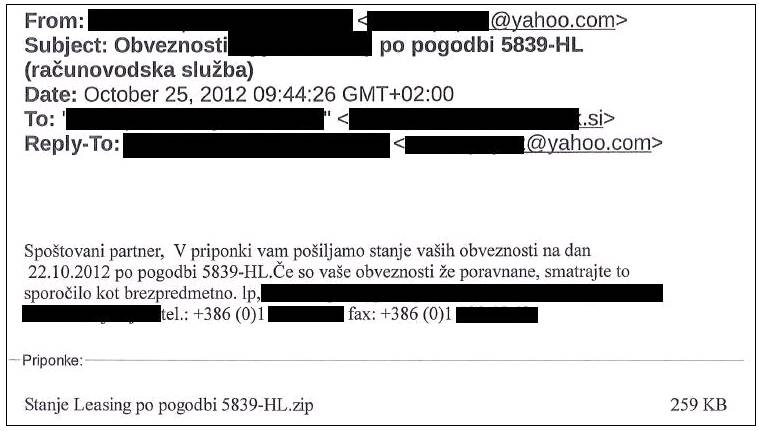
Primer sporočila
Primer sporočila

Ukrepanje

  • Pred odpiranjem priponk ali sledenju povezave v sporočilu, pri svoji banki preverite, ali je sporočilo verodostojno.
  • Če ste prejeli tako sporočilo, ga posredujte (skupaj s priponko) na SI-CERT, naslovcert(at)www.cert.si.
  • Pri uporabi elektronskega bančništva upoštevajte priporočila Združenja bank Slovenije in programa Varni na internetu.

Povezave

Preberite tudi

SI-CERT 2026-06 / Kritične ranljivosti v Citrix NetScaler ADC in Gateway

Kritične ranljivosti CVE-2026-88771 in CVE-2026-88772 v napravah Citrix NetScaler ADC in NetScaler Gateway lahko neavtenticiranemu napadalcu omogočijo oddaljeno izvajanje poljubne kode. Ranljivosti se že aktivno izkoriščata, zato je priporočljiva takojšnja nadgradnja prizadetih naprav.
Več

SI-CERT 2026-05 / Kritična ranljivost v MikroTik RouterOS – MikroTrick

Veriga kritičnih ranljivosti v RouterOS omogoča popolno kompromitacijo MikroTik naprav, ki imajo dostopno SSH storitev. Ranljivosti se že izkorišča v napadih, zato priporočamo takojšnjo namestitev popravkov.
Več

SI-CERT 2026-04 / Kritična ranljivost v WordPress jedru – WP2Shell

Kritična veriga ranljivosti CVE-2026-63030 in CVE-2026-60137 v jedru sistema WordPress lahko napadalcu brez prijave omogoči popoln prevzem spletnega mesta.
Več