Opis
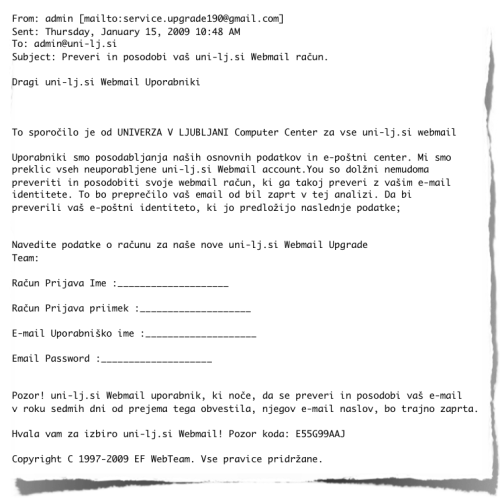
SI-CERT je dne 15.1.2009 prejel prijave, ki se nanašajo na elektronsko sporočilo, namenjeno uporabnikom Univerze v Ljubljani (elektronski poštni naslovi v domeni uni-lj.si) z naslovom “Preveri in posodobi vaš uni-lj.si Webmail račun.” Sporočilo je napisano v nepravilni slovenščini in je očitno rezultat avtomatiziranega prevoda iz angleškega jezika. Sporočilo želi uporabnike prepričati, da bo univerza ukinila poštne račune neaktivnim uporabnikom, svojo “aktivnost” pa naj uporabniki dokažejo s tem, da pošljejo svoje podatke za dostop do poštnega predala. Naslov pošiljatelja je service.upgrade190@gmail.com.
Rešitev
Na sporočilo ne odgovarjajte. Po elektronski pošti nikoli ne pošiljajte gesel ali drugih zaupnih podatkov.
SI-CERT je takoj po prijavi incidenta stopil v kontakt z Googlovim centrom za posredovanje GIST (Google Information Security Team) z namenom blokade poštnega naslova, na katerega bi prišli morebitni odgovori.
Če prejmete podobno sporočilo, naslov pošiljatelja pa se razlikuje od zgoraj navedenega, nas o tem prosim obvestite po elektronski pošti na naslov si-cert@arnes.si. Prijavi priložite vsebino sporočila in polno glavo (uporabite “posreduj kot priponko” / “forward as attachment”).