Skoči na vsebino

SI-CERT 2017-06 / Napadi z lažnimi sporočili v imenu FURS

Povzetek

Uporabnike opozarjamo o ponavljajočih napadih z virusi preko elektronske pošte, pri katerem se napadalci predstavljajo kot Finančna uprava Republike Slovenije.

Elektronski naslov pošiljatelja v sporočilih je ponarejen. Gre za ponavljajoče napade, ki se pojavijo vsakih nekaj mesecev. V identični obliki smo ga prvič zaznali januarja letos.
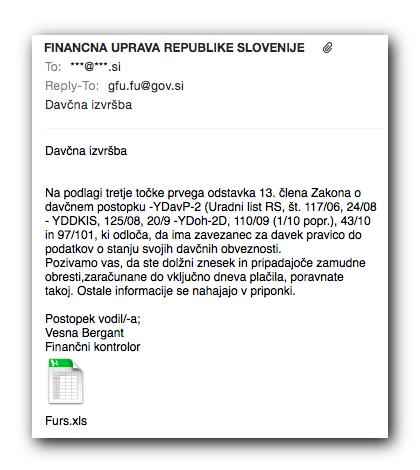
Lažno elektronsko sporočilo

Po odprtju datoteke Furs.xls v Excelu se prikaže obvestilo, da je za ogled dokumenta potrebno aktivirati makro. Makri v Office dokumentih vsebujejo izvršljivo kodo, in so privzeto onemogočeni.
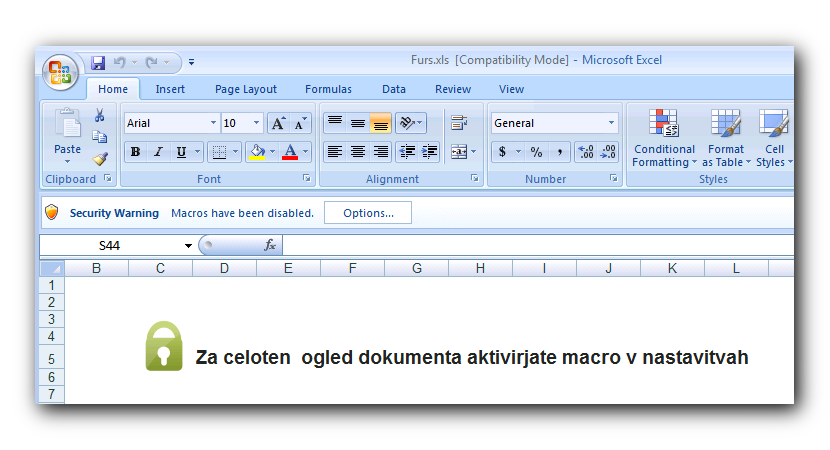
Okno, ki prikazuje, da dokument zahteva vklop makrov
Dokument zahteva vklop makrov

Če uporabnik omogoči vsebino (klikne na gumb “Enable content” oz. “Omogoči vsebino”), se zažene koda v makru, ki preko zunanjega ukaza v PowerShell-u na sistem iz zunanjega spletnega strežnika prenese dodatno šifrirano kodo z XOR ključem, ter jo izvede.

Zaščita

Uporabnikom, ki prejmejo tako sporočilo, svetujemo da ne odpirajo priloge. Sporočilo lahko posredujejo v analizo na naš elektronski naslov cert@cert.si (če je možno v izvirniku), nato pa ga izbrišejo. Administratorji poštnih strežnikov se lahko obrnejo na nas za pomoč glede zaznave in blokade takih sporočil.

Preberite tudi

SI-CERT 2026-06 / Kritične ranljivosti v Citrix NetScaler ADC in Gateway

Kritične ranljivosti CVE-2026-88771 in CVE-2026-88772 v napravah Citrix NetScaler ADC in NetScaler Gateway lahko neavtenticiranemu napadalcu omogočijo oddaljeno izvajanje poljubne kode. Ranljivosti se že aktivno izkoriščata, zato je priporočljiva takojšnja nadgradnja prizadetih naprav.
Več

SI-CERT 2026-05 / Kritična ranljivost v MikroTik RouterOS – MikroTrick

Veriga kritičnih ranljivosti v RouterOS omogoča popolno kompromitacijo MikroTik naprav, ki imajo dostopno SSH storitev. Ranljivosti se že izkorišča v napadih, zato priporočamo takojšnjo namestitev popravkov.
Več

SI-CERT 2026-04 / Kritična ranljivost v WordPress jedru – WP2Shell

Kritična veriga ranljivosti CVE-2026-63030 in CVE-2026-60137 v jedru sistema WordPress lahko napadalcu brez prijave omogoči popoln prevzem spletnega mesta.
Več