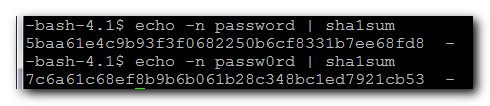
Na spletu je nekdo javno objavil nekaj manj kot 6,5 milijonov SHA1 zgoščenih vrednosti gesel LinkedIn uporabnikov. LinkedIn je že potrdil, da nekatera od zlorabljenih gesel ustrezajo LinkedIn računom. Uporabnikom, katerih gesla so bila zlorabljena, bodo po elektronski pošti poslali navodila za ponastavitev gesla.
Čeprav poleg zgoščenih vrednosti gesel niso bili objavljeni tudi pripadajoči elektronski naslovi, zaenkrat lahko predpostavljamo, da imajo napadalci tudi te podatke. Trenutno še ni znano, na kakšen način so bili podatki zlorabljeni.
Zgoščena vrednost (tudi digitalni prstni odtis, ang. hash) je zaporedje bitov določene bolžine, ki je izračunano z zgoščevalno funkcijo. Iz zgoščene vrednosti je dostikrat možno pridobiti izvirno besedilo, sploh če gre za slabo geslo.
Vsem LinkedIn uporabnikom priporočamo, da čimpreje zamenjate svoje geslo. Če uporabljate enako geslo tudi za druge storitve, le-tega zamenjajte tudi tam.