Dopolnjeno 21. 8. 2012: ob 15:30 smo iz SI-CERT podali zahtevo za umik ponarejenega spletnega mesta ponudniku v Italiji. Ob preverjanju okoli 19:30 spletno mesto ni več dosegljivo. Uporabniki, ki so tarče tega napada, zato niso več ogroženi.
Dne 21. 8. 2012 so nekateri slovenski uporabniki preko elektronske pošte prejeli lažno obvestilo SKB banke, ki jih skuša prepričati, naj se prijavijo v sistem elektronskega bančništva zaradi nekakšnega “preverjanja podatkov”.
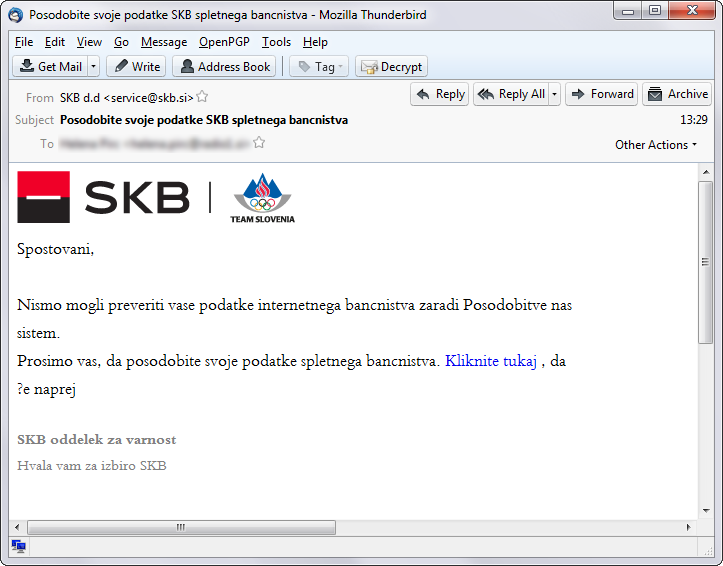
Uporabnike na ponujeni povezavi pričaka kopija spletnega mesta banke, ki je namenjena kraji uporabniškega računa in gesla. SKB banka je o varnostnem incidentu obveščena in je že sprejela ukrepe za zmanjanje tveganja svojih komitentov.
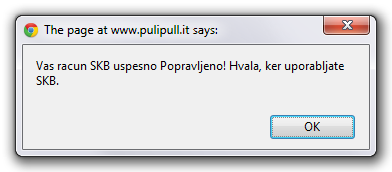
Ob prijavi na lažnem spletnem mestu se uporabniku pojavi naslednje pogovorno okno:
SI-CERT v sodelovanju z ekipo SKB banke preiskuje ta incident. Če ste se na lažno spletno mesto prijavili, kontaktirajte SKB banko (info@skb.si ali (01) 471 55 55) in jim prijavite morebitno zlorabo e-bančnega računa.
Več informacij in primerov phishing napadov najdete na portalu Varni na internetu: