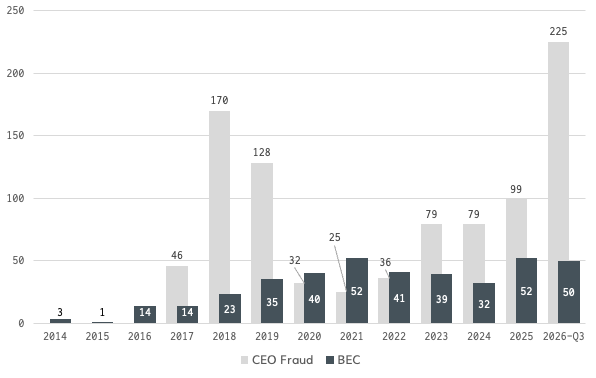
V zadnjih mesecih na SI-CERT beležimo porast prijav vrivanja v poslovno komunikacijo (BEC oz. Business Email Compromise), direktorskih in drugih prevar, ki ciljajo na podjetja in javne ustanove, končni cilj pa je finančno oškodovanje.
Pri tovrstnih prevarah se goljufi izdajajo za zaupanja vredno osebo (na primer vodjo, znanega dobavitelja, sodelavca iz kadrovske službe …), da bi zaposlene prepričali v izvedbo bančnih nakazil, spremembo bančnih podatkov za plačila ali posredovanje občutljivih informacij. Slovenska policija je v letu 2024 obravnavala primere s skupno višino oškodovanj 2,3 milijona evrov, lani pa se je v tej kategoriji vsota povzpela kar do 5,7 milijona evrov.
Kako potekajo prevare?
Gre za družino različnih scenarijev, ki vsi temeljijo na zlorabi identitete. Nekaj primerov:
- Izdajanje za vodstvo (direktorska prevara, CEO Fraud): Napadalci v imenu vodstva pišejo finančnemu ali računovodskemu oddelku z navidezno nujno in zaupno zahtevo za nakazilo, ki naj bi bilo izvedeno čim prej in predvsem brez vednosti drugih članov organizacije.
- Lažne fakture: Napadalci se izdajajo za dobavitelja ali partnerske organizacije (včasih uporabijo celo prave e-poštne naslove legitimnega podjetja, ki so ga pred tem že kompromitirali) in pošljejo »posodobljen« račun ali obvestilo o spremembi bančnih podatkov. S tem želijo neko legitimno in pričakovano plačilo preusmeriti na račun, ki ga nadzorujejo napadalci.
- Prevzem e-poštne komunikacije (BEC): Napadalci pridobijo dostop do e-poštnega predala zaposlenega (na primer preko ukradenih podatkov za prijavo, ki so jih pridobili preko lažnih spletnih strani ali predhodne okužbe z zlonamerno programsko opremo) in prikrito spremljajo komunikacijo v zvezi z legitimnim računom ali poslovno transakcijo. V nadaljevanju komunikacije pa v pogovor vključijo lažna navodila za plačilo, kar naredi zahtevo videti povsem pristno.
- Kraja podatkov: Namesto denarne transakcije (ali poleg nje) se napadalci izdajajo za vodstvo in od kadrovske službe zahtevajo občutljive podatke, kot so obračuni davkov na plače ali osebne podatke zaposlenih. Te podatke nato zlorabijo za krajo identitete in/ali nadaljnje goljufije.
Ti napadi običajno zahtevajo razmeroma malo tehničnega znanja. V večini primerov je glavno orodje napadalcev prepričljiva zgodba in neko osnovno razumevanje običajnega poteka komunikacije ter obdelav finančnih transakcij znotraj podjetja.
Z izkoriščanjem zaupanja v organizaciji in notranjih procesov lahko ta oblika prevare zaobide številne običajne tehnične zaščitne ukrepe, na katere se podjetja in organizacije zanašajo pri obrambi pred drugimi oblikami kibernetskega kriminala.
Prepoznavanje
Čeprav so storilci pri tovrstnih prevarah danes že precej spretni, lahko v sporočilih prepoznamo določene značilnosti, ki kažejo na poskus prevare.
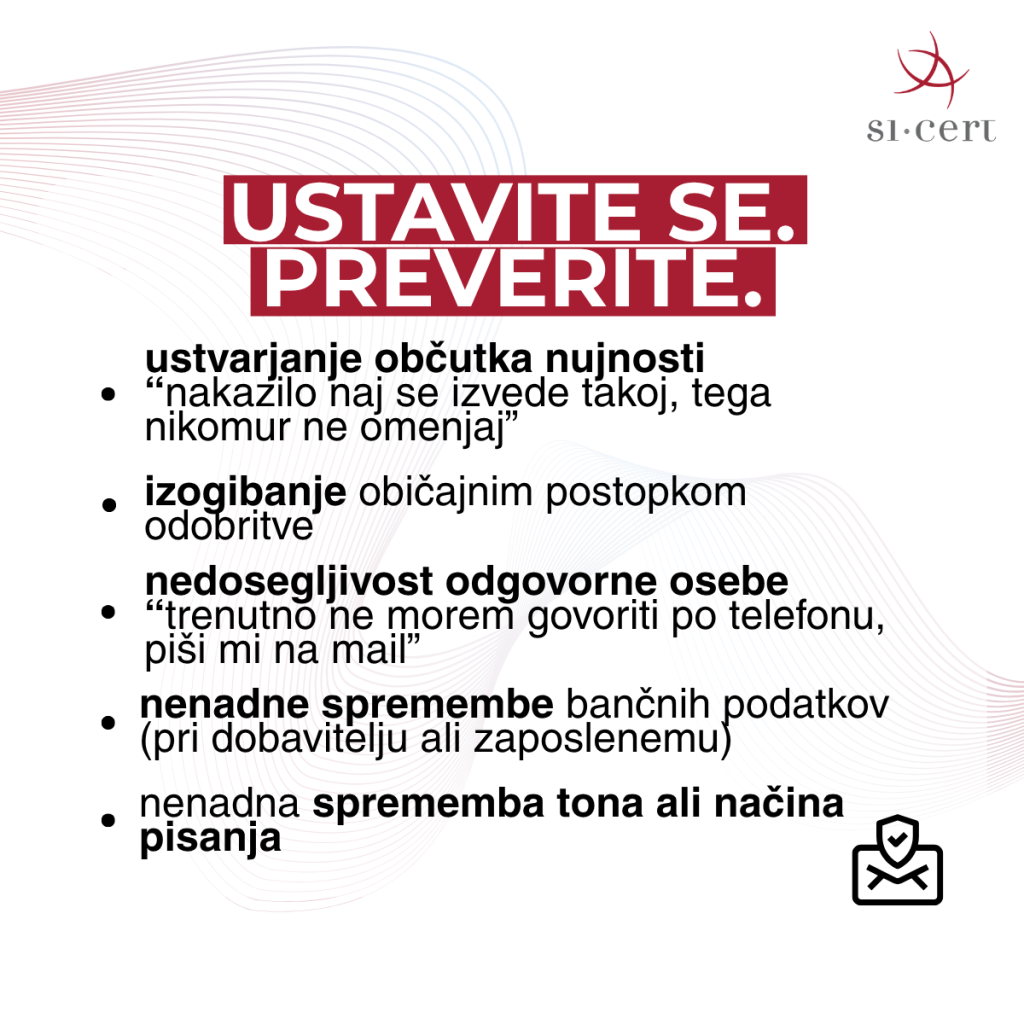
- Ustvarjanje občutka nujnosti, pogosto skupaj z zahtevo po zaupnosti. Storilci poskušajo zaposlenega spraviti v stres in s tem zmanjšati pozornost – na primer zahtevajo, da se nakazilo izvede takoj in brez omembe drugim, pogosto tudi z grožnjo posledic za žrtev.
- Izogibanje običajnim postopkom odobritve. Storilci poskušajo preskočiti običajne postopke odobritve ali jih vsaj pospešiti. Včasih zelo dobro poznajo ciljane organizacije in zahtevajo zneske, ki so nižji od notranjega praga za odobritev.
- »Nedosegljivost« odgovorne osebe: V svojih sporočilih napadalci trdijo, da oseba, za katero se izdajajo, ni dosegljiva po telefonu, pri čemer navedejo različne razloge, zato naj bi komunikacija potekala izključno po e-pošti.
- Nenadne spremembe: Nepričakovana in nenapovedana sprememba bančnih podatkov ali podatkov za plačilo pri znanem dobavitelju, ponudniku storitev ali zaposlenem je zelo jasen znak za alarm. Enako velja za nenadno spremembo sloga pisanja v že obstoječi e-poštni komunikaciji.
Tudi na tehnični ravni obstajajo znaki, ki lahko vzbudijo sum na poskus prevare
- Spremembe domene: Domena pošiljatelja ali domena za odgovore (reply-to) je skoraj pravilna, vendar ne povsem (na primer zamenjana črka, dodaten vezaj, drugačna domenska končnica ipd.).
- Nepravilnosti v e-poštnem naslovu: Prikazano ime pošiljatelja v e-poštnem odjemalcu je pravilno, vendar se pri preverjanju celotnih podatkov pošiljatelja dejanski e-poštni naslov ne ujema.
- Lažno posredovanje: Na videz posredovana oz. predhodna e-poštna komunikacija, ki ob preverjanju pošiljatelja dejansko izvira iz zunanje domene in ne iz lastnega poštnega sistema organizacije.
- Nenavadne prijave: Prijave iz nove naprave, nove države ali neznanega IP naslova ali nepričakovana ponastavitev gesla poštnega računa (zlasti tik pred navodilom za plačilo) so močni znaki nedovoljene aktivnosti.
Zaščitni ukrepi
Za razliko od mnogih drugih vrst napadov so zaščitni ukrepi pred direktorskimi prevarami in vrivanjem v poslovno komunikacijo povezani predvsem z notranjimi pravili in postopki.
- Za finančne transakcije ter spremembe podatkov o ponudnikih in dobaviteljih morajo obstajati dobro dokumentirani, jasno določeni in obvezni postopki, ki jih ni mogoče zaobiti. Še posebej pomembno je, da zaposleni vedo, da teh postopkov ne smejo zaobiti zaradi domnevne nujnosti, hierarhije in/ali zahtev po zaupnosti.
- Vsako zahtevo za spremembo podatkov za plačilo oziroma bančnih podatkov ali vsako zahtevo po nujnem nakazilu je treba preveriti po telefonu na že znani in shranjeni telefonski številki – nikoli na številki, navedeni v samem e-poštnem sporočilu z navodili.
- Pri finančnih transakcijah naj velja načelo štirih oči, pri katerem ista oseba ne sme hkrati odobriti in izvesti nakazila.
- Usposabljanja zaposlenih o informacijski varnosti morajo izrecno obravnavati tudi vrivanje v poslovno komunikacijo (BEC oz. Business Email Compromise), saj je pristop pri teh napadih precej drugačen od »klasičnih« lažnih e-poštnih sporočil (phishing).
Kljub temu obstajajo tudi tehnični ukrepi, ki so na splošno priporočljivi, hkrati pa tovrstne prevare precej otežijo.
- Če je tehnično in organizacijsko izvedljivo, uvedite sodobno večfaktorsko avtentikacijo (MFA) za vse e-poštne račune in račune za oddaljeni dostop. Izjeme pri teh ukrepih za preverjanje pristnosti je treba v okviru upravljanja tveganj organizacije obravnavati kot zelo kritične in se jim čim bolj izogibati.
- Uvedite pravilnike pogojnega dostopa (Conditional access policies) za blokiranje dostopa v primeru nenavadne geografske lokacije ali neznane naprave in nastavite ustrezna opozorila.
- Uvedite SPF, DKIM in DMARC ter jih ustrezno uveljavite, pri čemer naj bo DMARC za domene vaše organizacije nastavljen na »reject«.
- Omejite in beležite ustvarjanje pravil/filtrov za samodejno posredovanje e-pošte in tudi omejite posredovanje na zunanje domene.
Povezane vsebine, ki so vam lahko v pomoč
OBVESTILO ZA ZAPOSLENE, ki ga lahko delite znotraj vaše organizacije (.pdf)
Spletne goljufije, ki ciljajo računovodstva – posnetek seminarja
Napredni napadi na podjetja – posnetek seminarja
Posvet o izobraževanju zaposlenih o kibernetski varnosti 2026 – povzetek predavanj
Nove preobleke direktorske prevare
Opomba
Prispevek je pripravljen na osnovi članka CERT.at, kjer so prav tako opozorili na podobne trende. Prevedeno in dopolnjeno s soglasjem avstrijske nacionalne odzivne skupine CERT.at.