Kraja podatkov o rezervacijah namestitev
Na SI-CERT smo prejeli več prijav slovenskih ponudnikov nastanitev glede varnostnega incidenta pri hrvaškem ponudniku rezervacijskih sistemov PHOBS. Incident so potrdili tudi pri podjetju.
Rezervacijske storitve hrvaškega podjetja Phobs d.o.o. uporabljajo številni turistični ponudniki v širši regiji, med katerimi je tudi veliko ponudnikov nastanitev v Sloveniji. Ker gre za sistem, prek katerega se obdeluje veliko število rezervacij, so med prizadetimi tako slovenski gostje, kot tuji gostje slovenskih ponudnikov namestitev.
Po trenutno dostopnih informacijah naj bi bili izpostavljeni predvsem osebni in kontaktni podatki (telefonska številka) gostov ter podatki o rezervacijah. Za zdaj ni informacij, da bi bili pridobljeni tudi podatki o plačilnih karticah ali kaki drugi finančni podatki.
Kraje podatkov se dogajajo tudi drugim ponudnikom rezervacij. Zadnja večja podobna zloraba se je zgodila aprila 2026 na platformi booking.com, pri kateri so napadalci ukradli večje število podatkov njihovih uporabnikov (ime, email naslov, telefonska številka, podatki o sedanjih in prejšnjih rezervacijah).
Dodano v septembru 2026:
O podobnem incidentu je dne 17.9.2026 poročal tudi ponudnik rezervacijske programske opreme za ponudnike nastanitev Bentral, ki ga upravlja slovensko podjetje INTERSPLET d.o.o. Po podatkih ponudnika so bili v napadu pri nekaterih rezervacijah verjetno pridobljeni podatki o znesku rezervacije, imenu in telefonski številki gosta, ti podatki pa so bili nato uporabljeni za pošiljanje lažnih sporočil prek aplikacije WhatsApp.
Uporaba ukradenih podatkov v phishing napadih
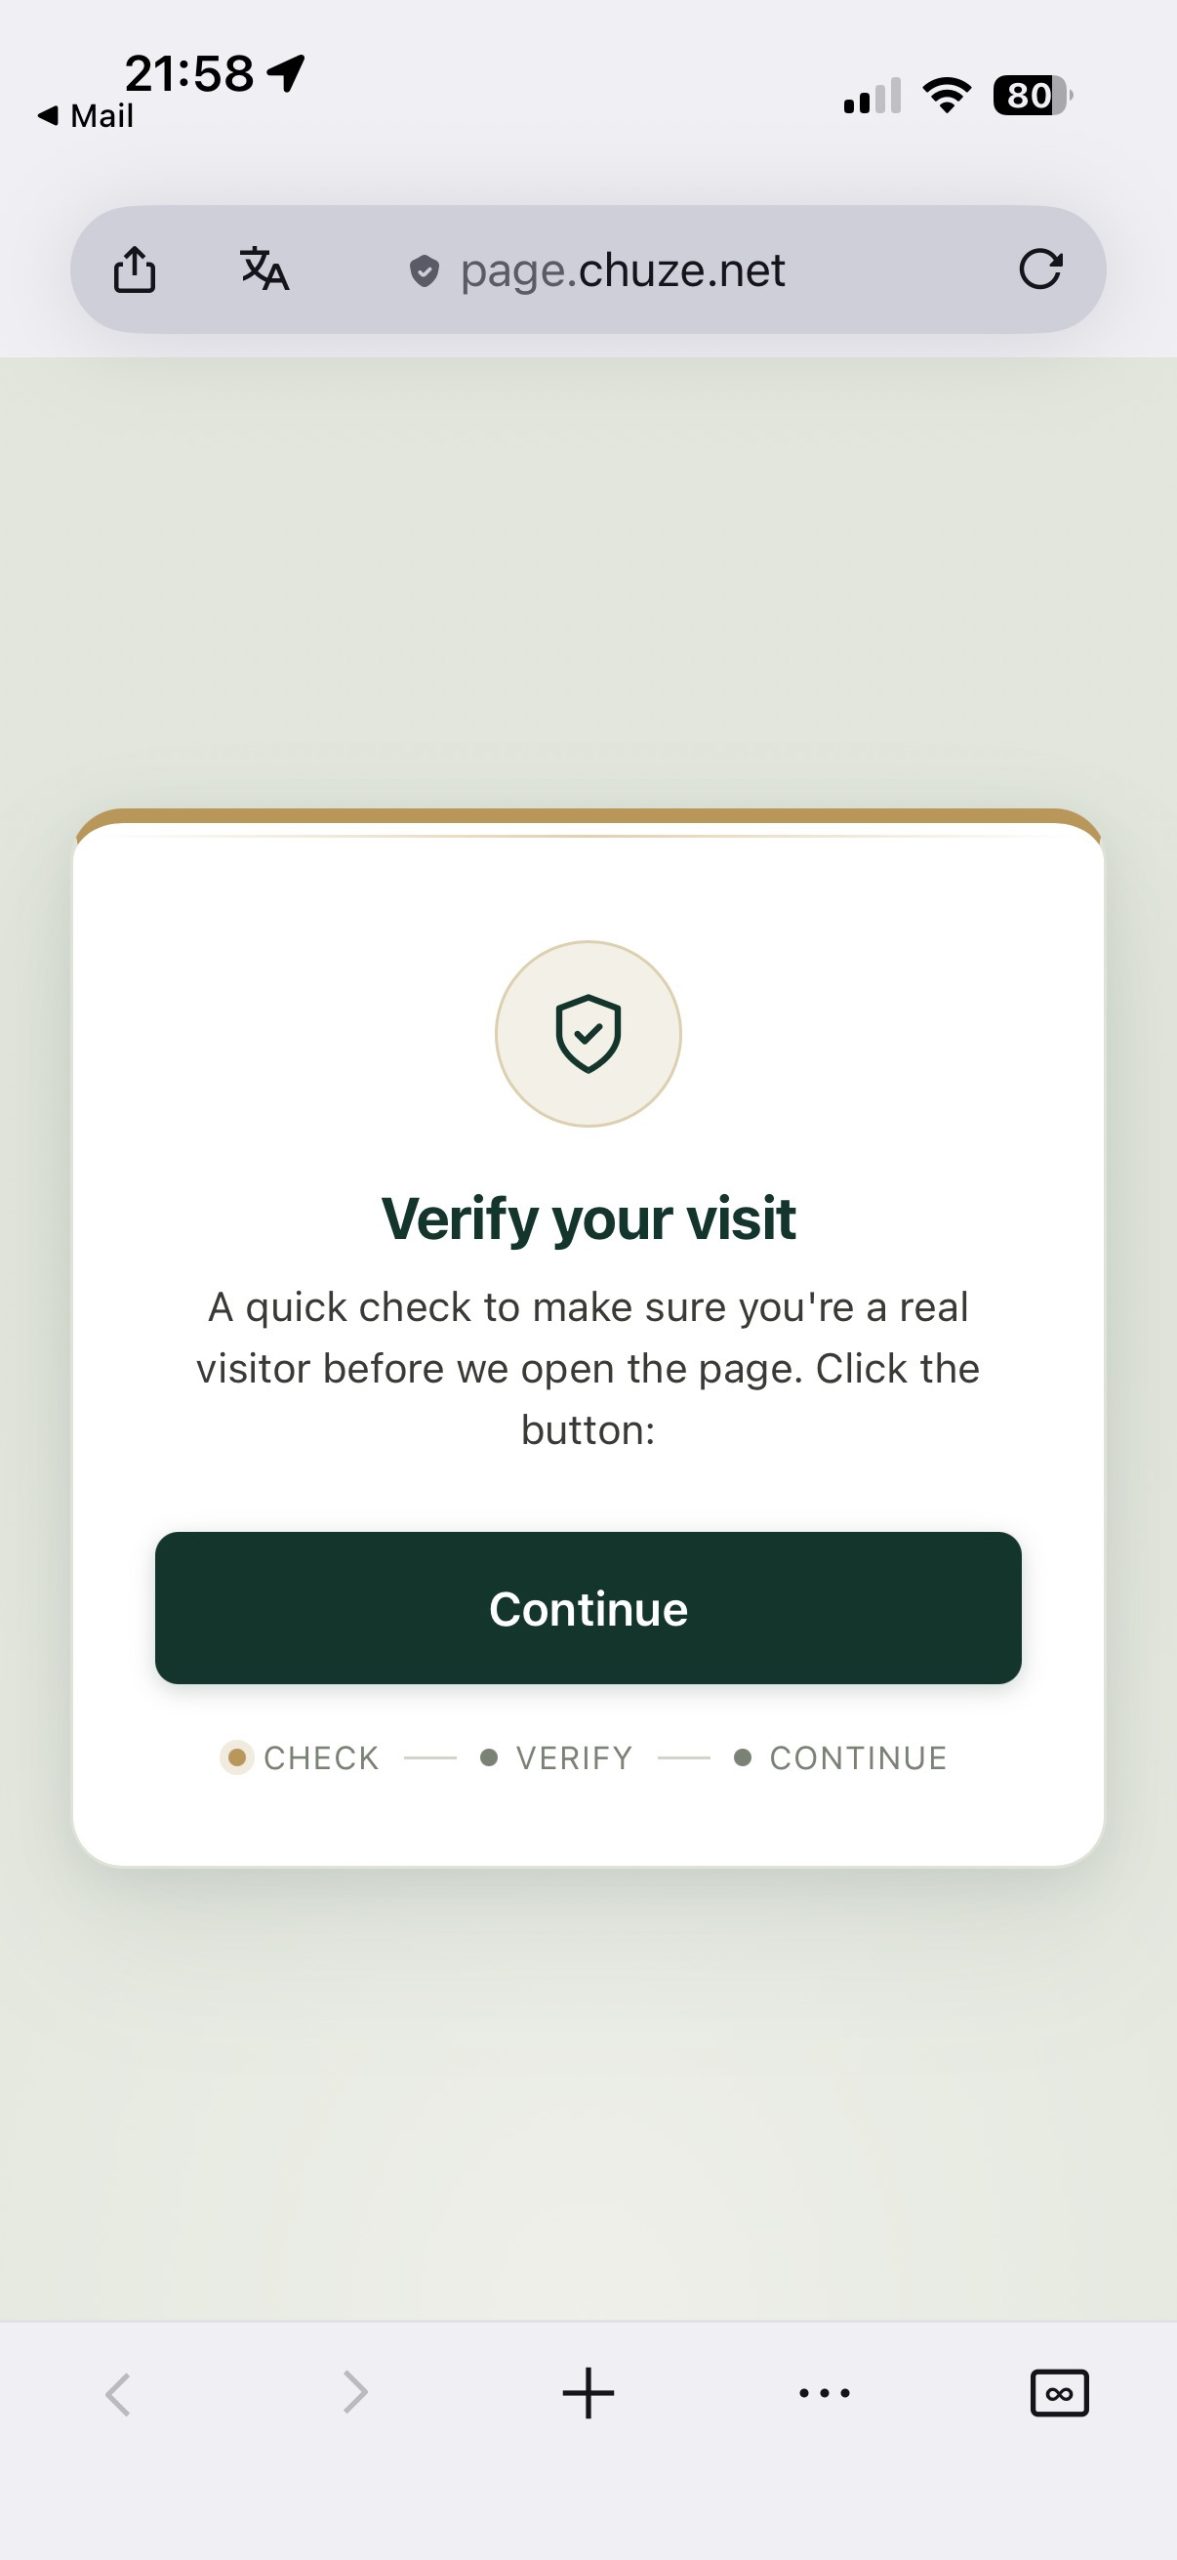
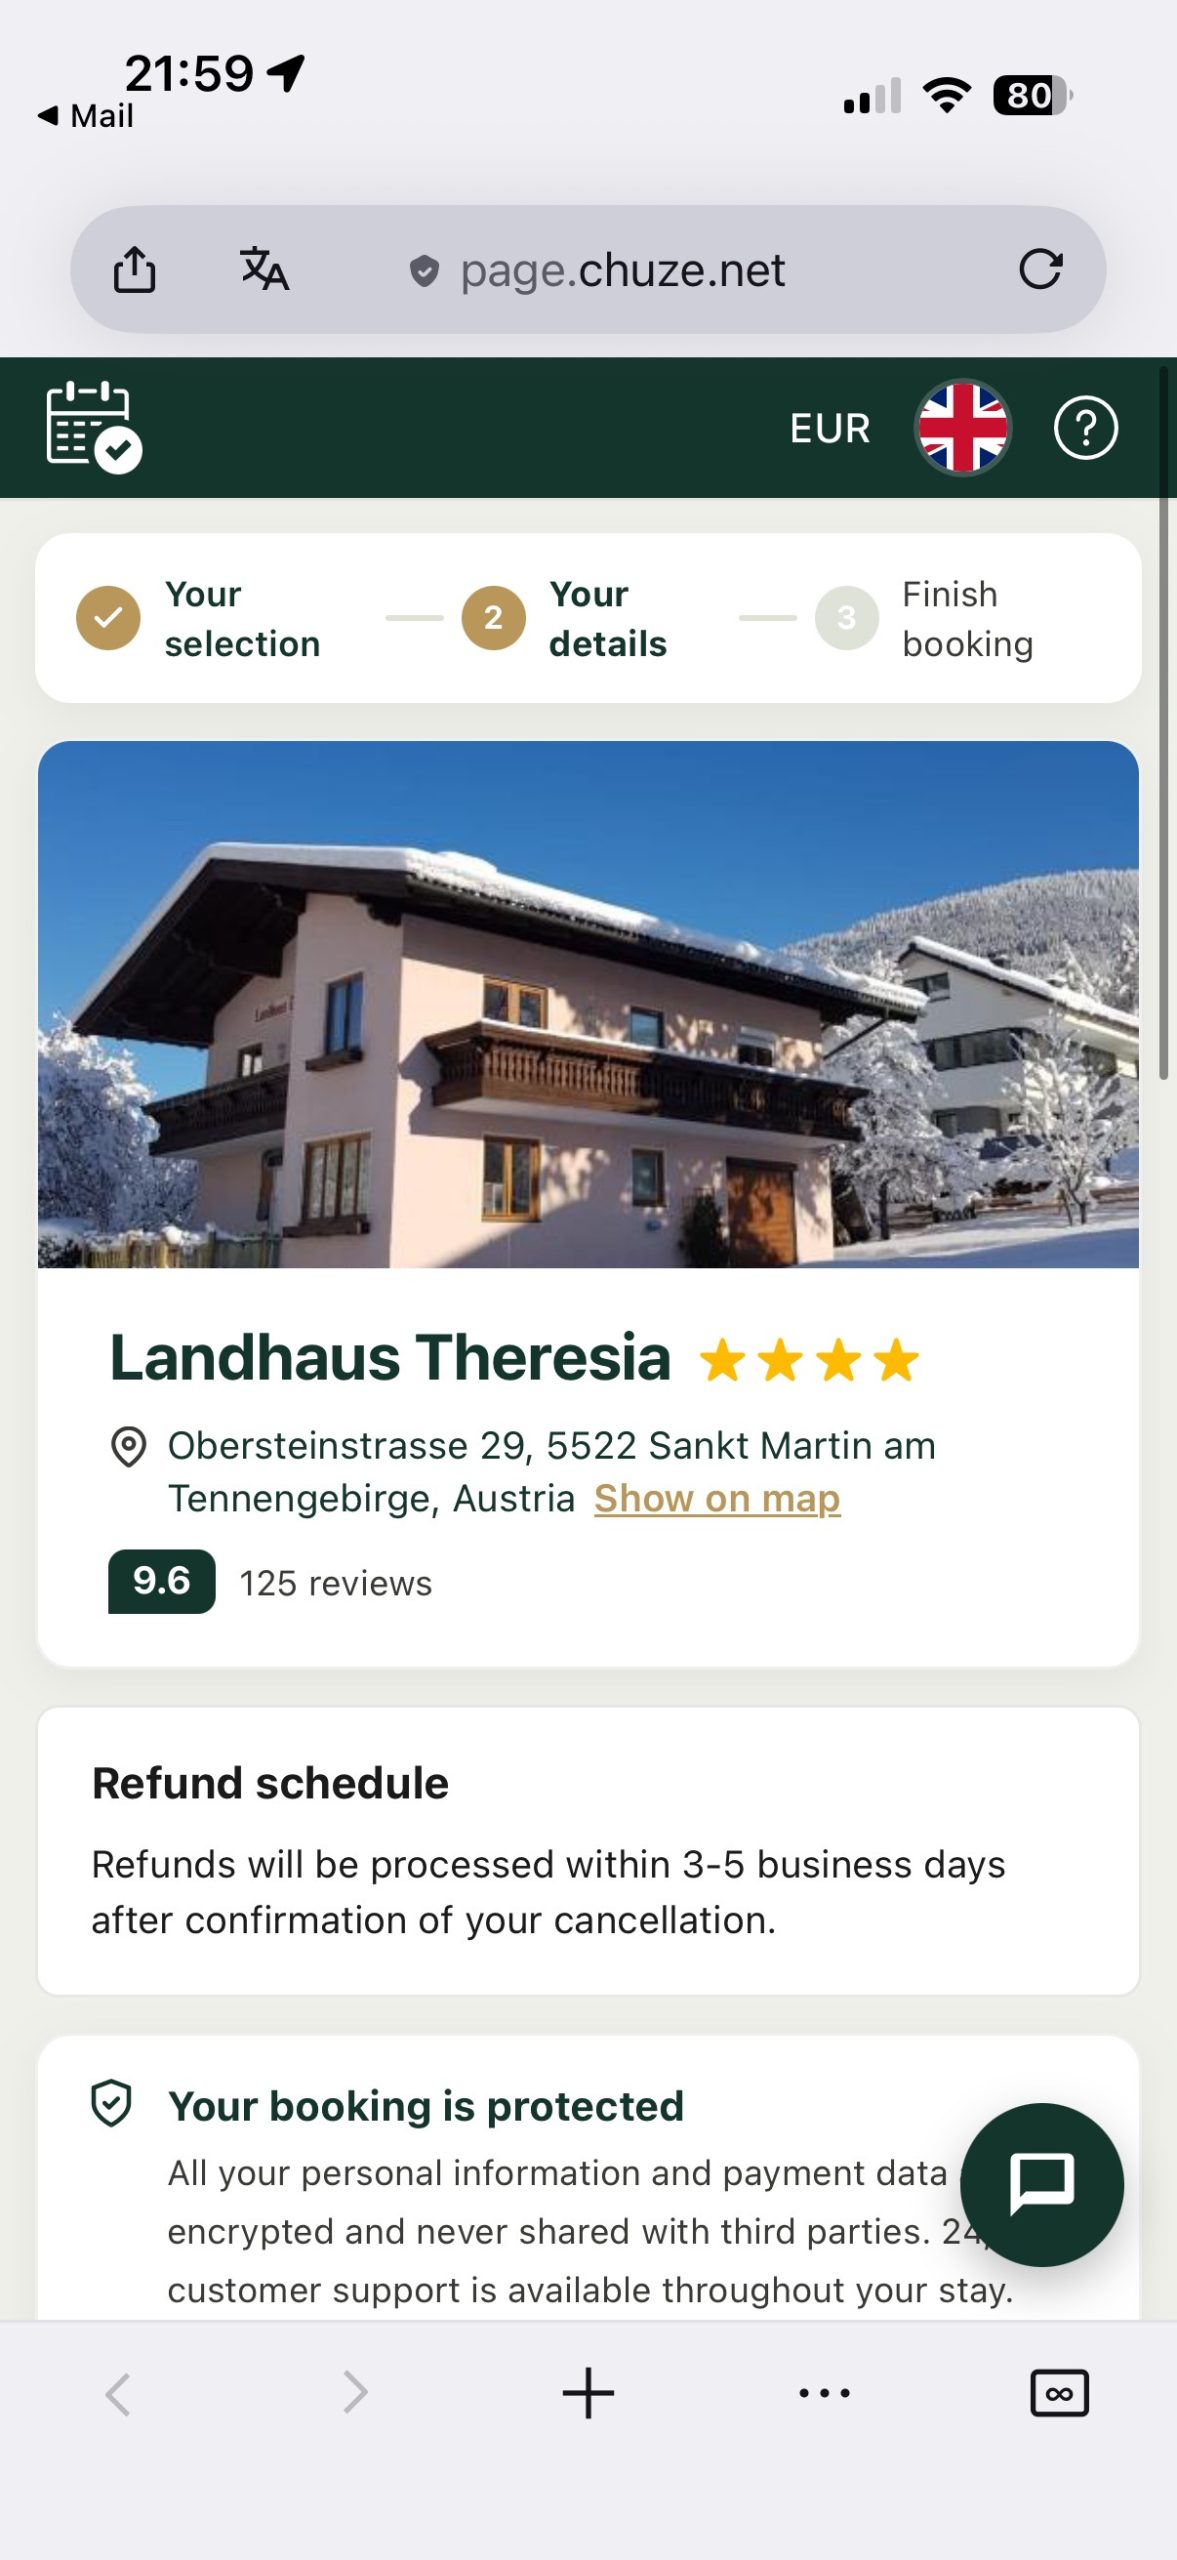
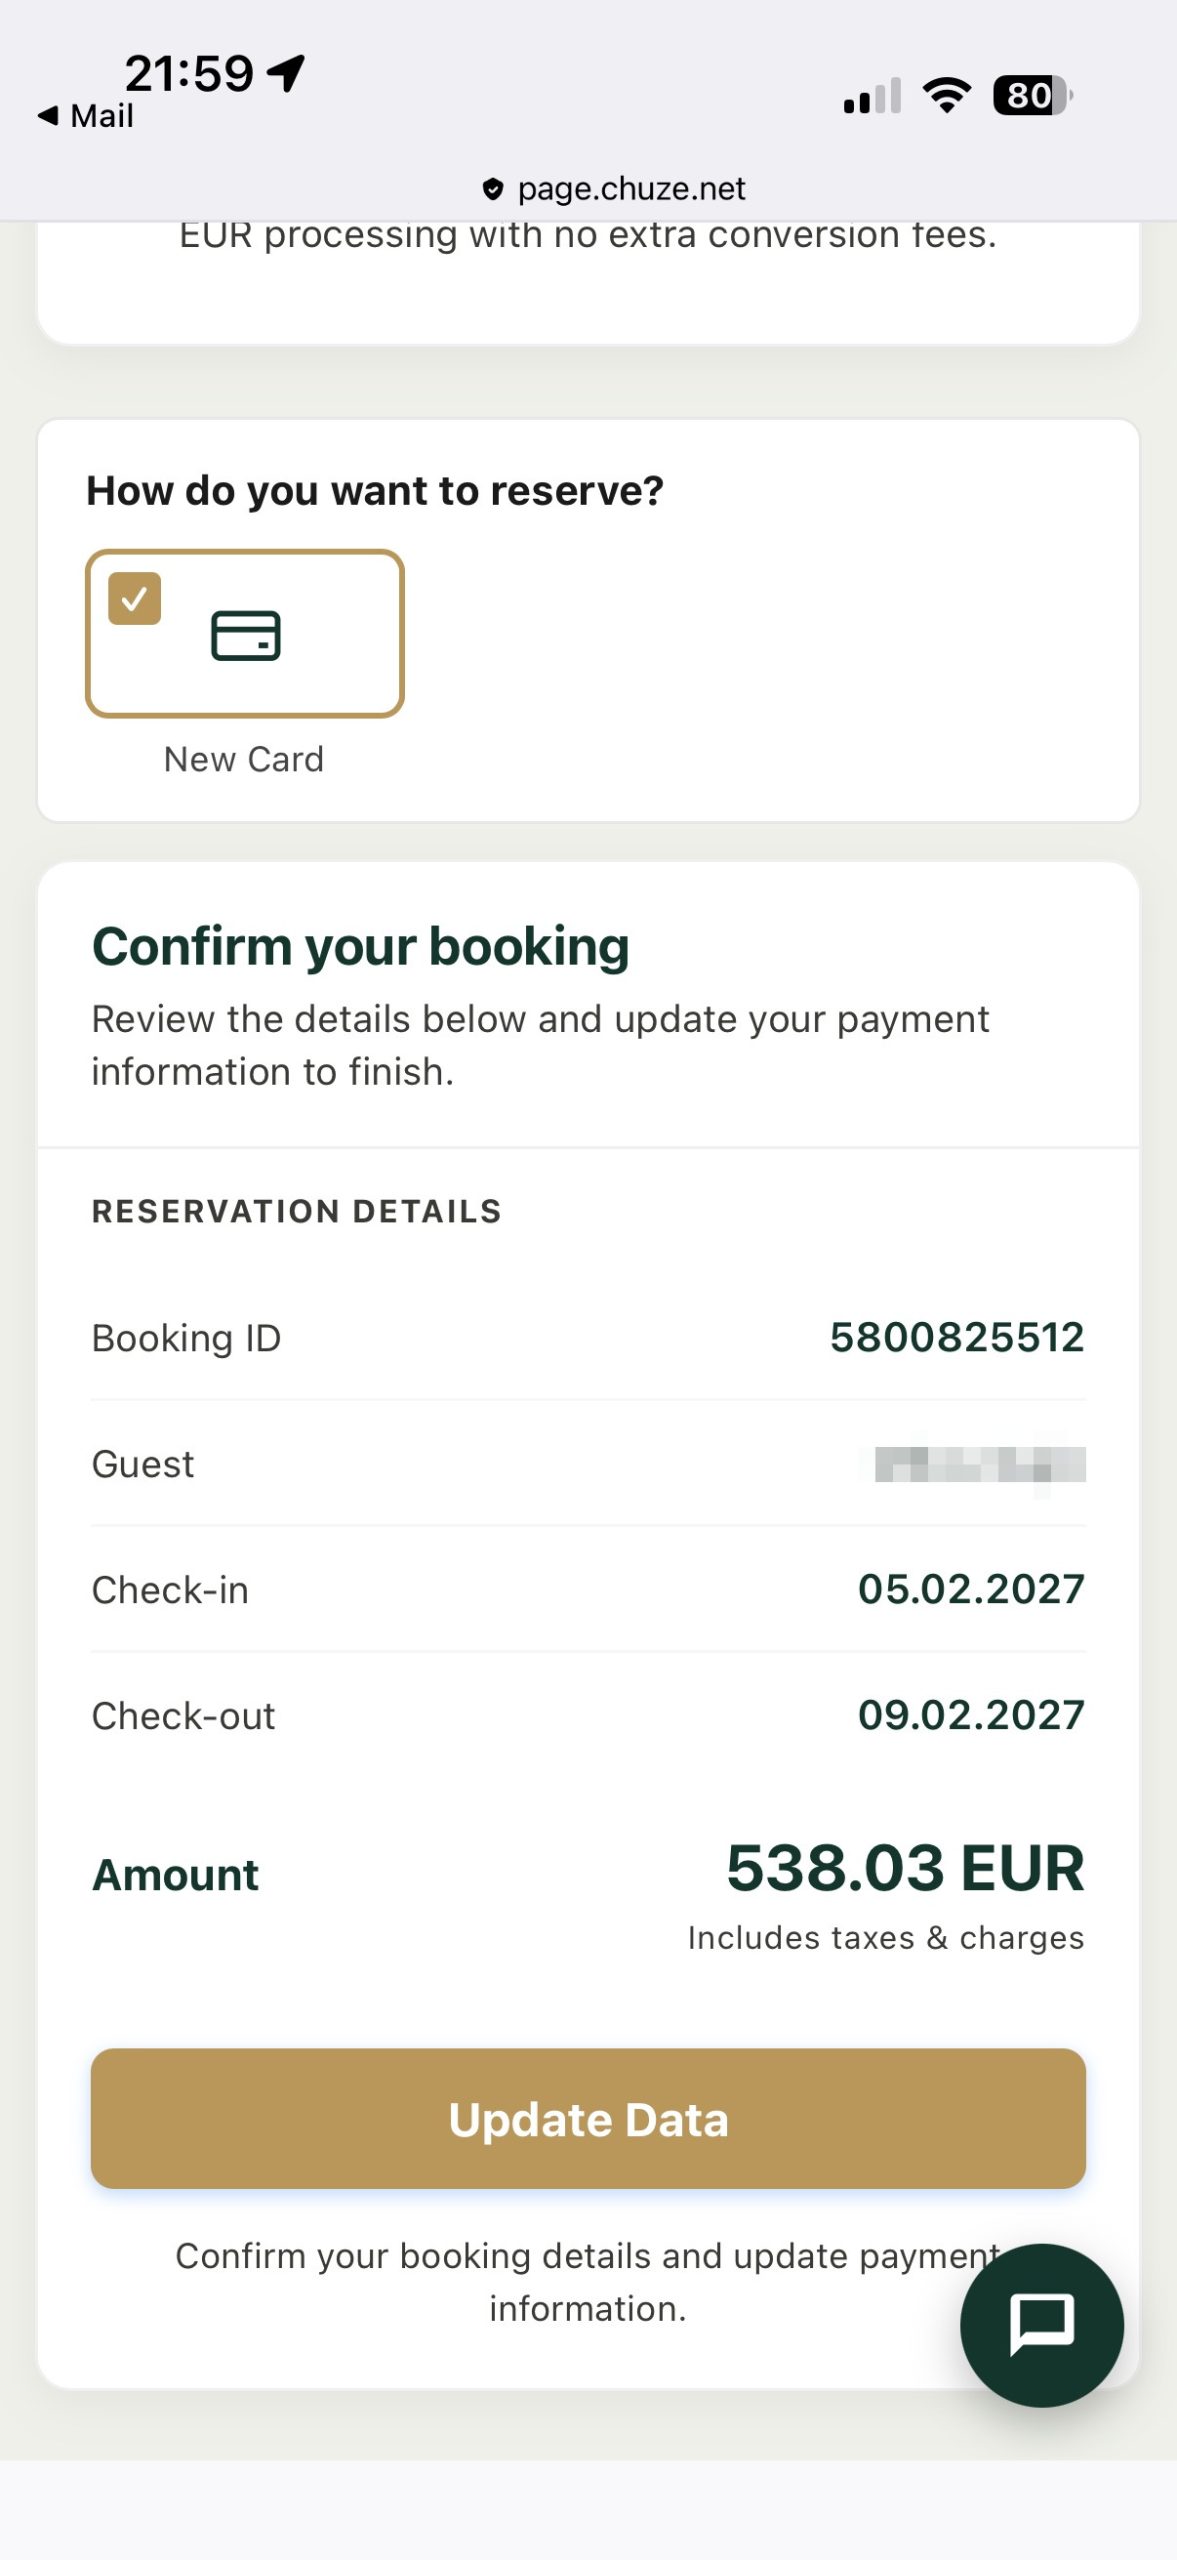
Ukradeni podatki se že uporabljajo v phishing napadih. Napadalci poznajo ime gosta, kontaktne podatke ter podatke o rezervirani nastanitvi, zato lahko ustvarijo sporočila, ki delujejo zelo verodostojno in se nanašajo na dejansko opravljeno rezervacijo.
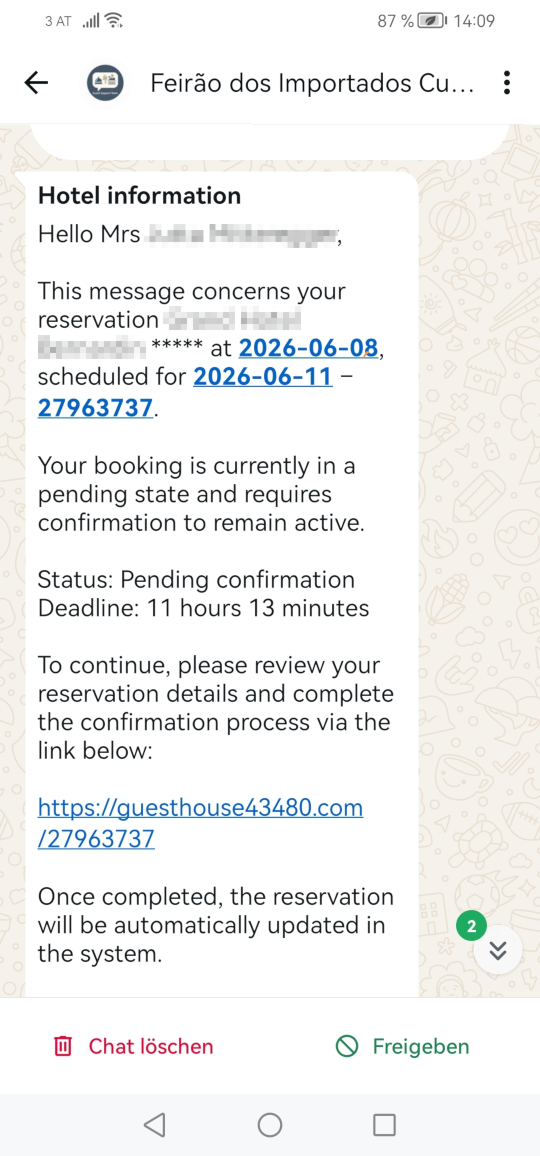
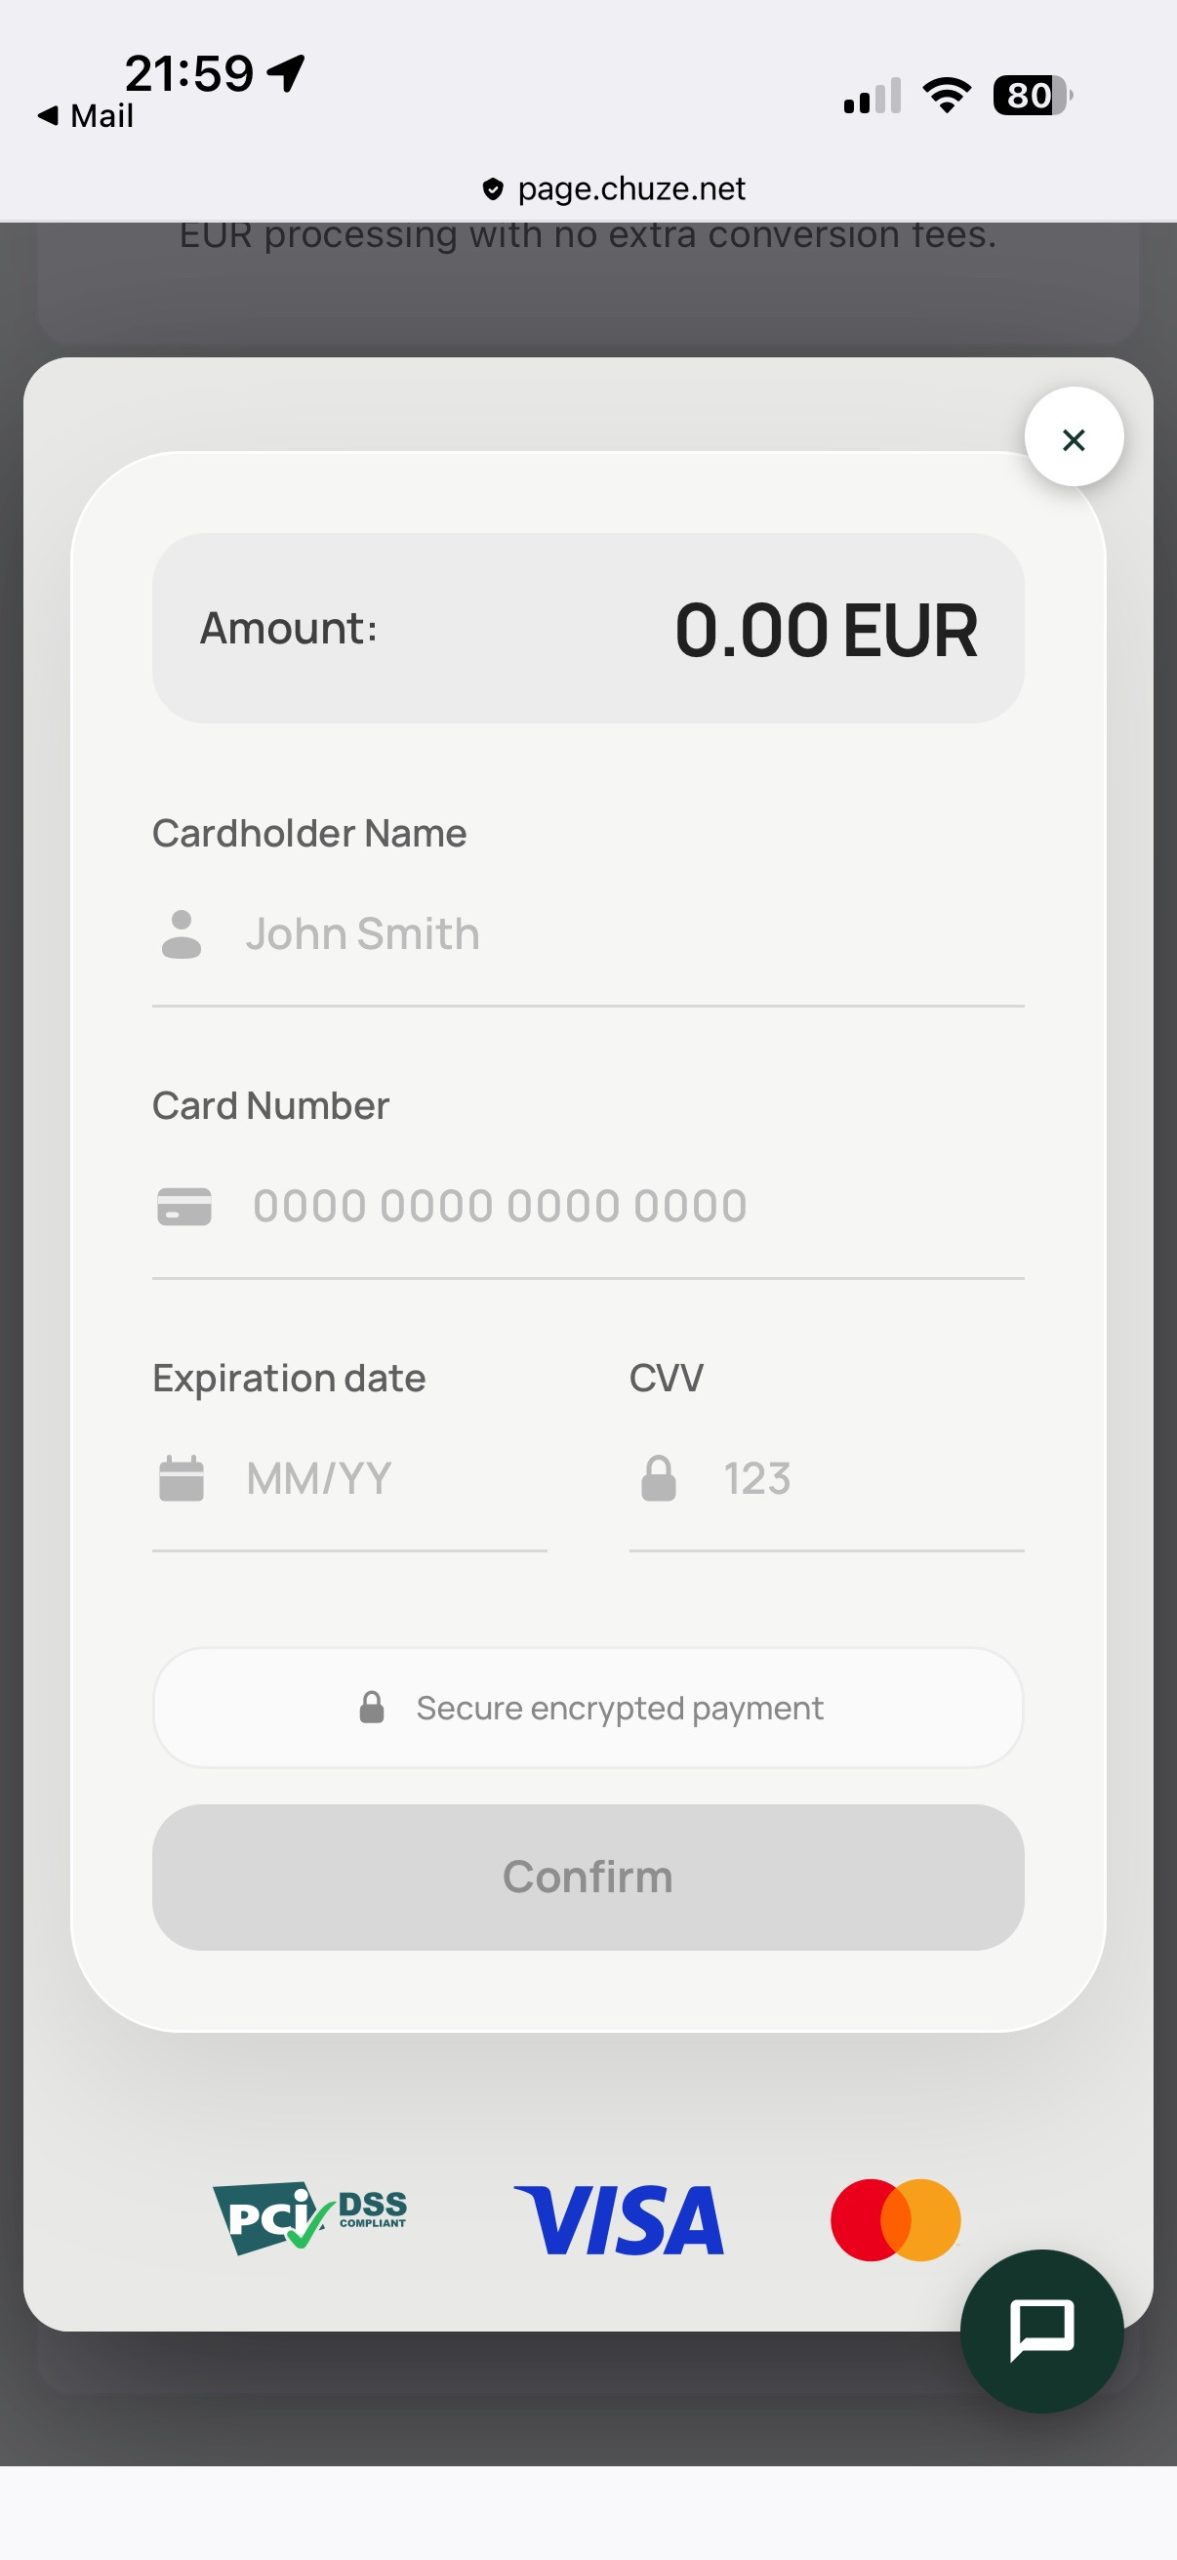
Trenutno večina teh phishing napadov poteka preko lažnih WhatsApp sporočil. Pričakovati je povečano število podobnih lažnih sporočil tudi preko drugih kanalov, npr. Viber ali SMS-sporočil. Namen takšnih sporočil je kraja podatkov o plačilnih karticah pod pretvezo potrditve rezervacije, dodatnega plačila ali preverjanja podatkov.
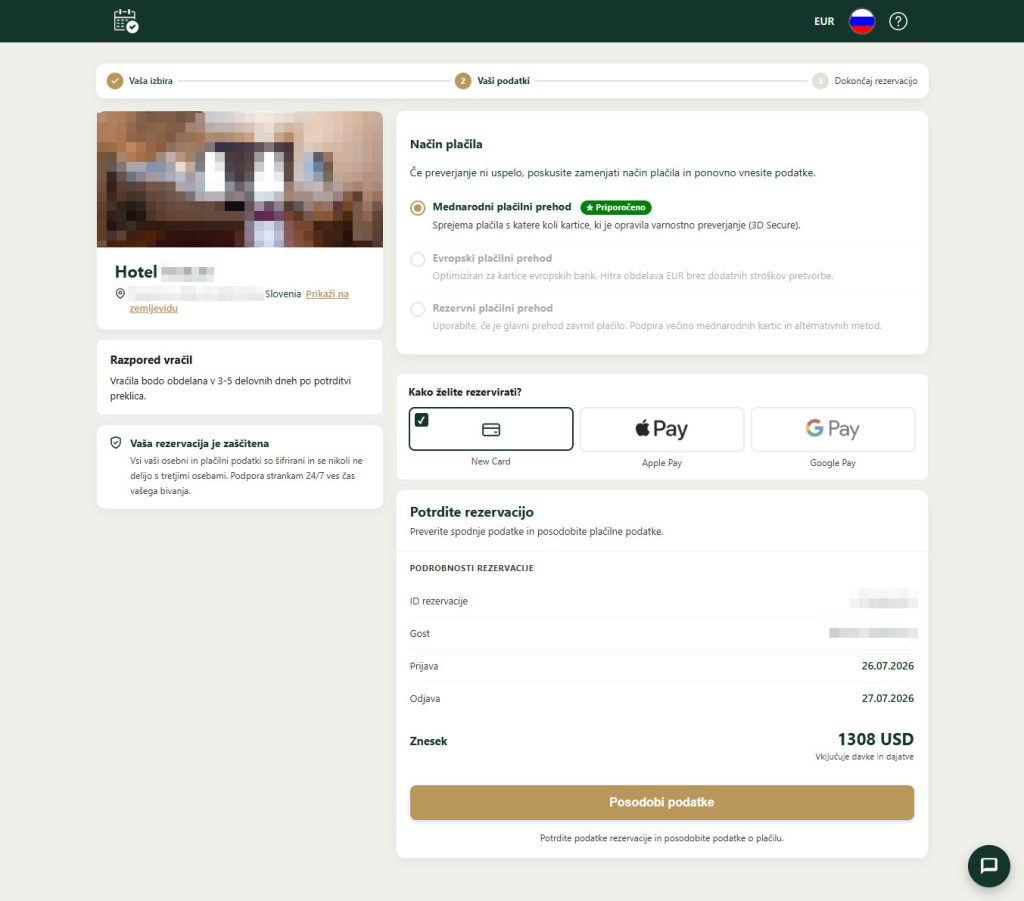
Gre za način zlorabe, ki je podoben prevaram, ki smo jih že obravnavali pri napadih na uporabnike platforme Booking.com. V teh primerih so napadalci z uporabo podatkov o dejanskih rezervacijah žrtve prepričevali v vnos podatkov plačilne kartice na lažnih spletnih straneh. Več o takšnih prevarah si lahko preberete v članku Prevare pri rezervacijah na Bookingu.
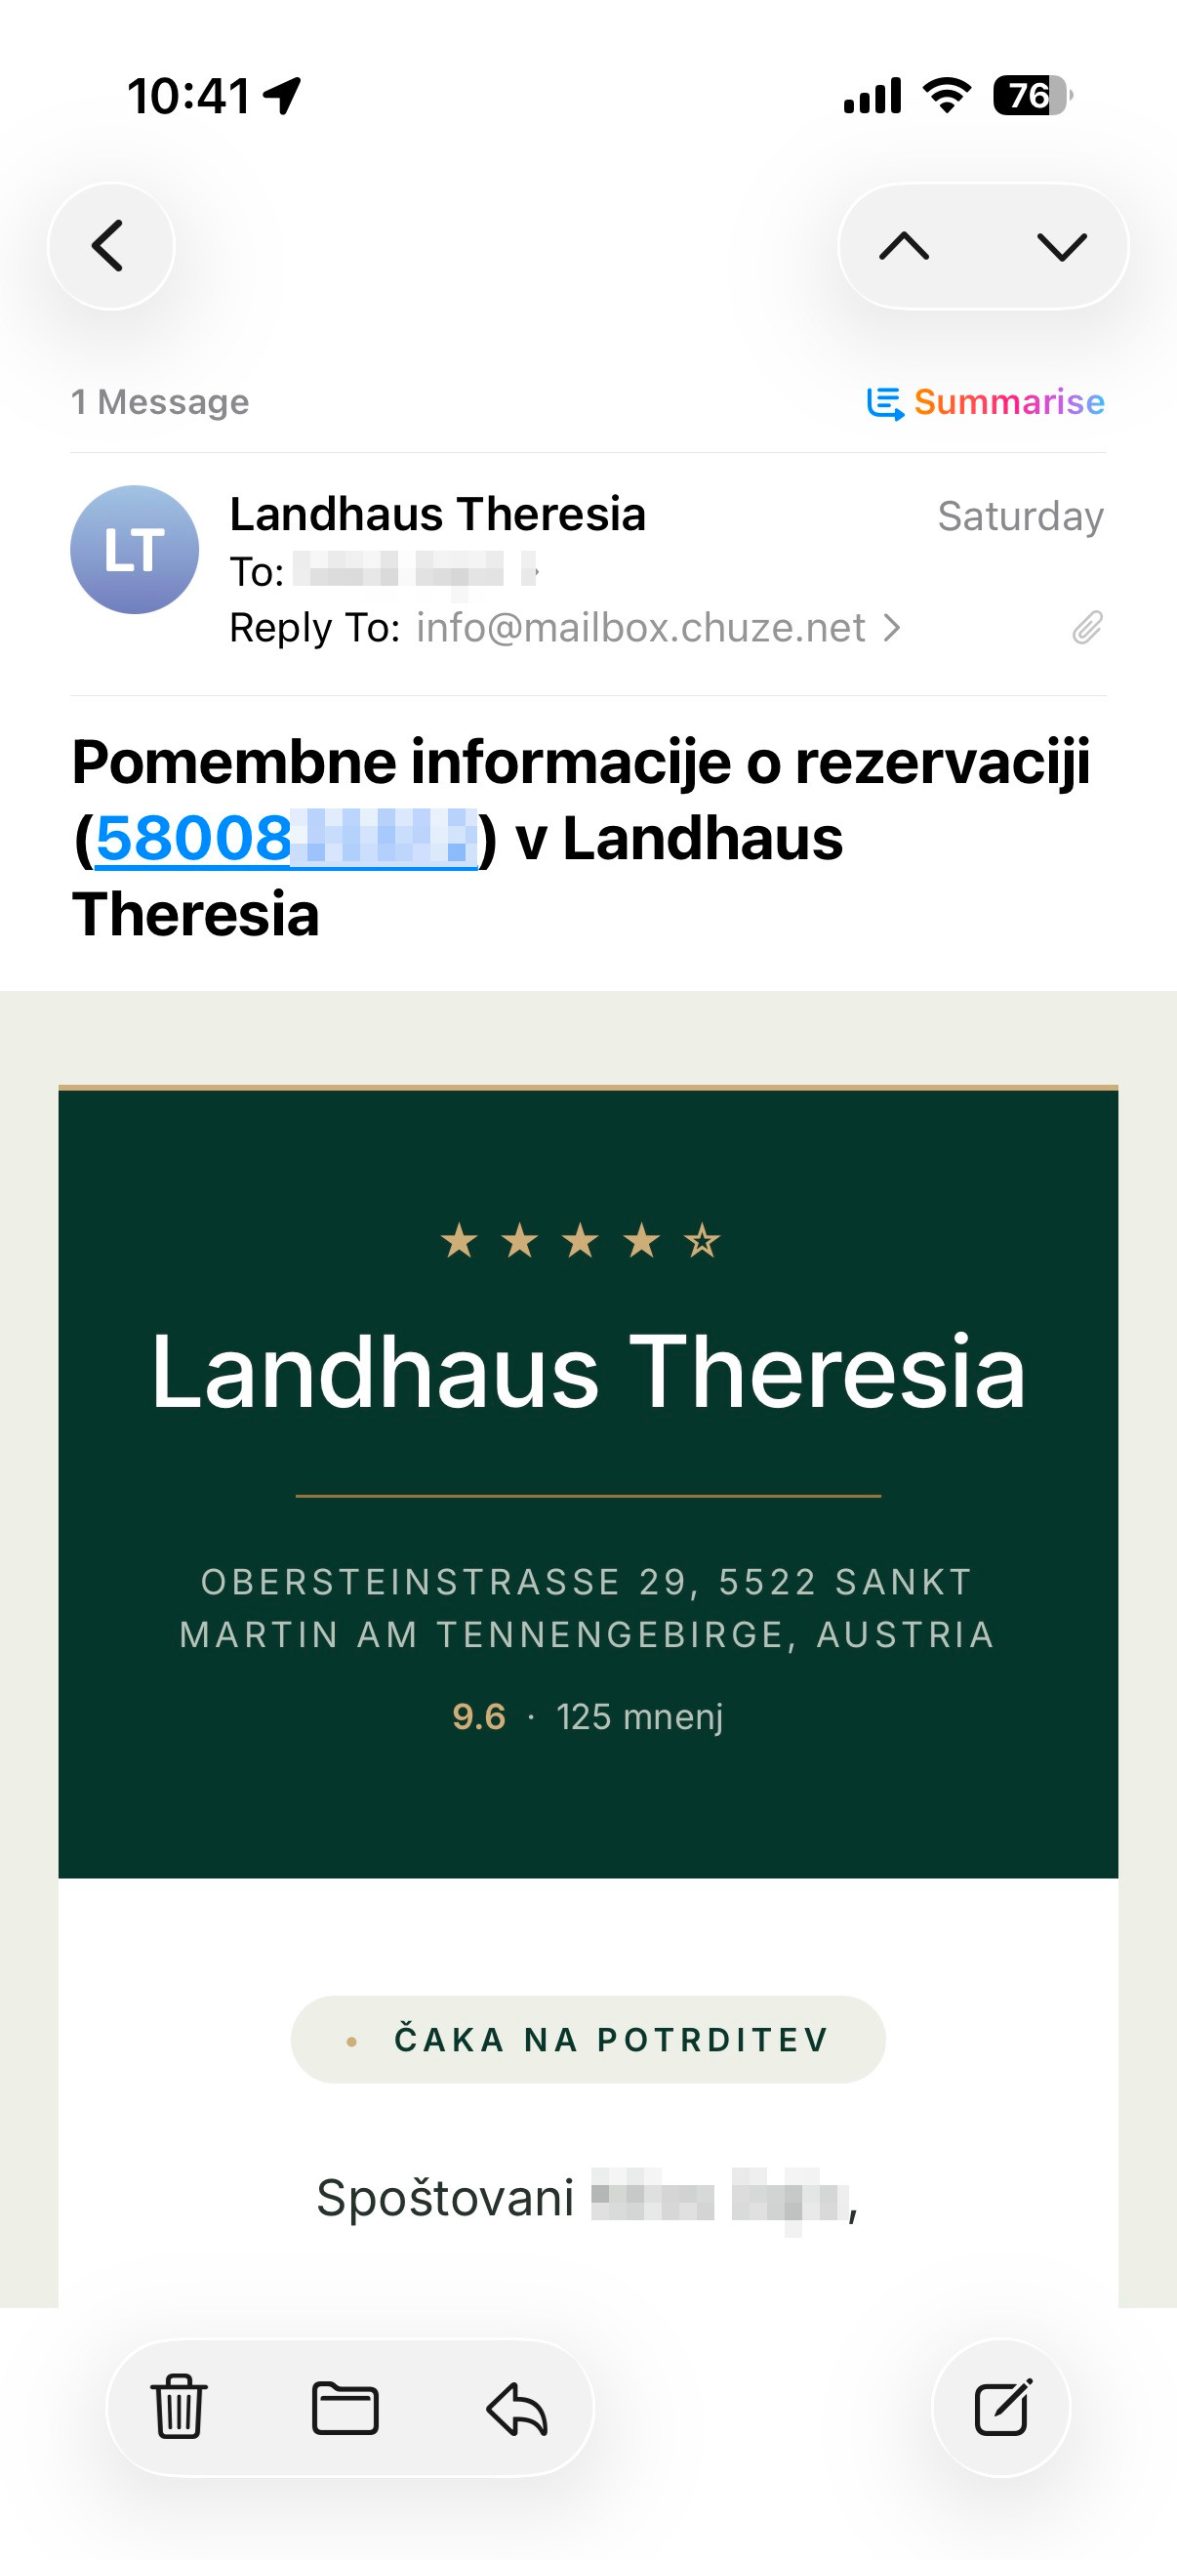
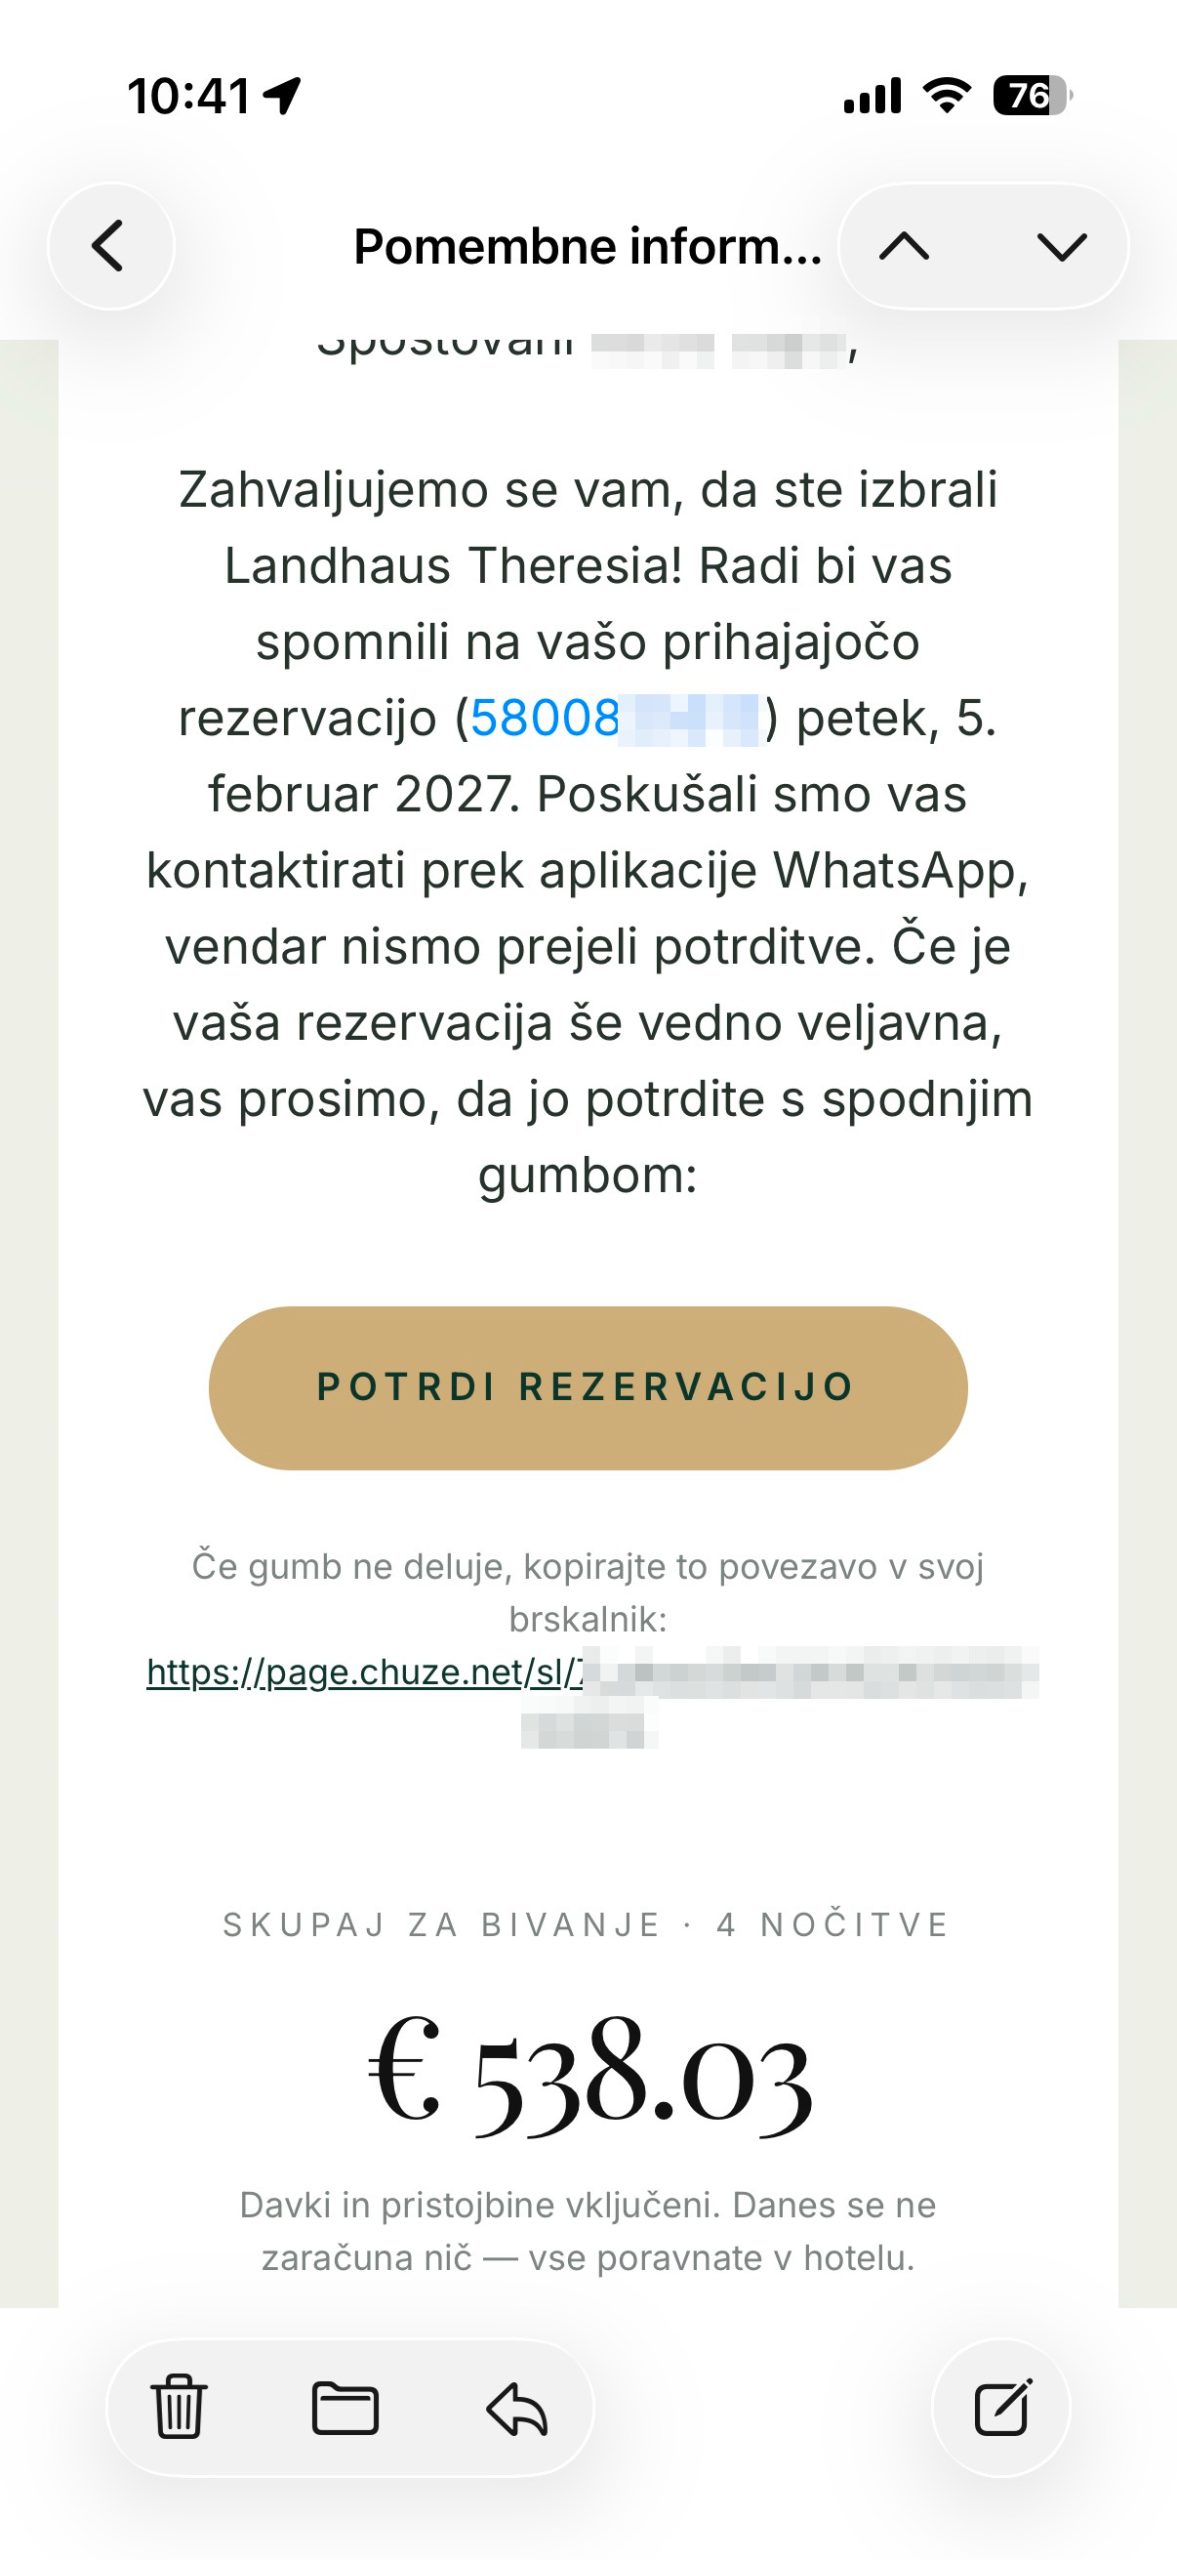
Kako prepoznati lažno sporočilo
Elementi, po katerih lahko prepoznate lažna sporočila:
- sporočilo omenja vašo dejansko rezervacijo, hotel ali termin bivanja;
- pošiljatelj zahteva ponovno potrditev rezervacije;
- od vas zahteva plačilo dodatnih stroškov, varščine ali doplačilo rezervacije;
- vsebuje povezavo do spletne strani, ki zahteva vpis vaših podatkov, med drugim tudi podatkov plačilne kartice;
- pošiljatelj vas pozove k nadaljnji komunikaciji izven uradne platforme za rezervacije (npr. vztrajajo, da komunicirate samo preko WhatsApp);
- sporočilo poudarja nujnost hitrega ukrepanja in v nasprotnem grozi z odpovedjo rezervacije.
Če prejmete takšno sporočilo, ne vnašajte podatkov svoje plačilne kartice in ne klikajte na povezave v sporočilu.
Zasebna sporočila s strani ponudnikov namestitev so lahko legitimna
Nekaterih ponudniki namestitev lahko pošiljajo svojim gostom sporočila izven rezervacijske platforme preko zasebnih kanalov, npr. preko WhatsApp ali Viber aplikacije, iz povsem legitimnih razlogov. Npr. v nekaterih državah je potrebno pred prihodom plačati turistično takso, ki pa se plačuje posebej, izven rezervacijske platforme.
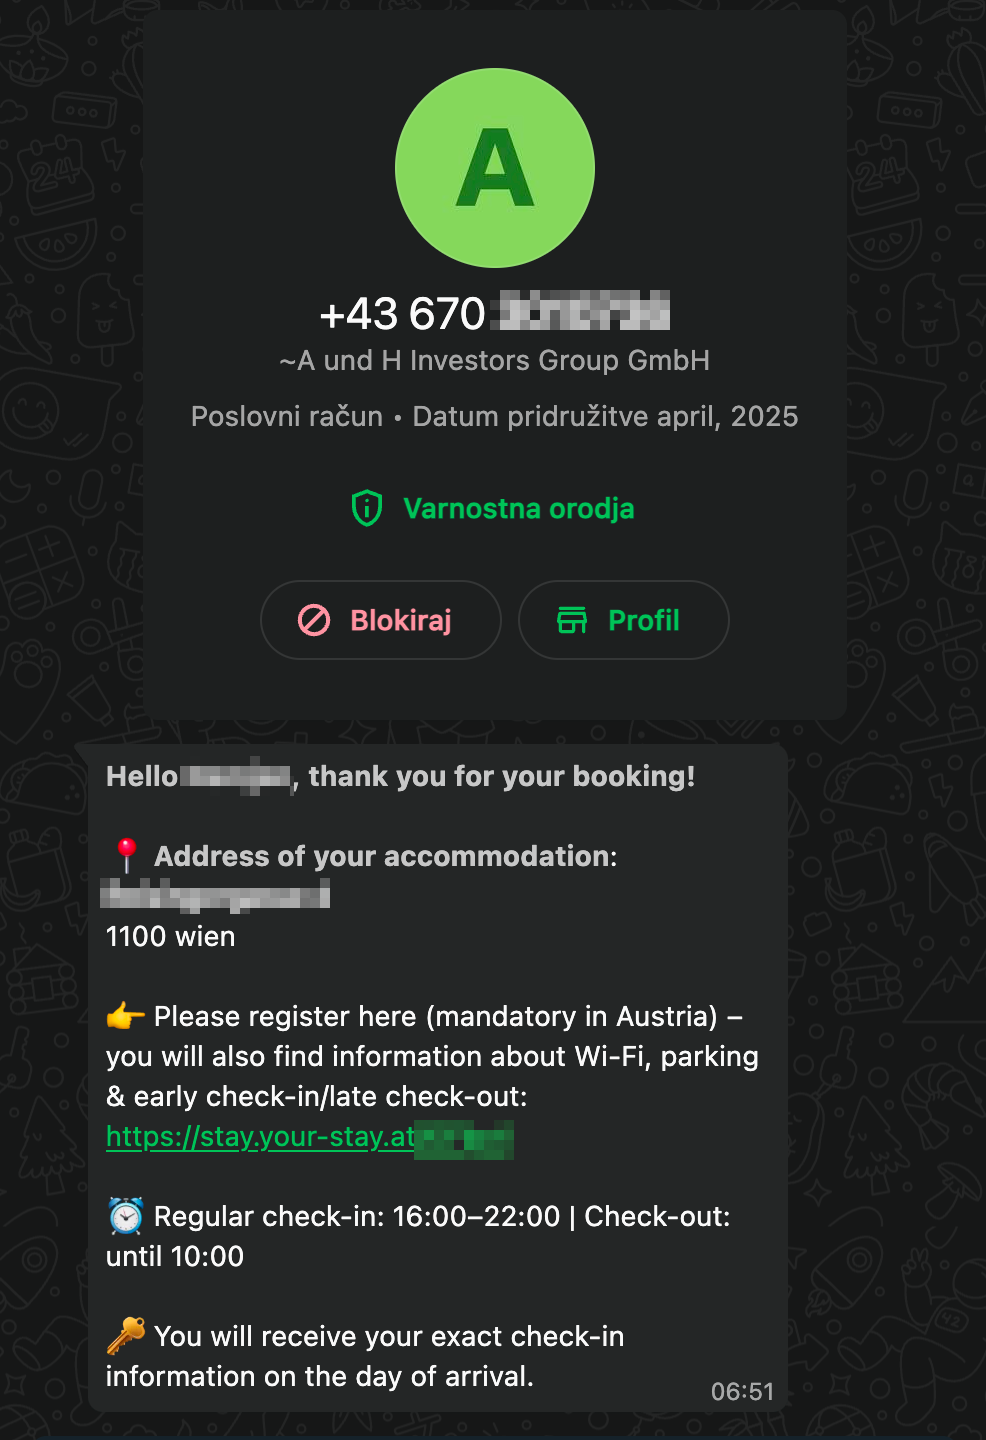
Tako zasebno sporočilo lahko na prvi pogled izgleda povsem kot phishing napad, čeprav to v resnici ni. Če tako sporočilo po pomoti prepoznate kot lažno in nanj ne odgovorite, imate lahko zaradi tega težave pri nastopu namestitve. Če ste v dvomih, vprašajte ponudnika namestitve preko neodvisnega kanala, najbolje tako, da ga pokličete po telefonu.
Priporočeni ukrepi
Če niste prepričani, ali gre za legitimno sporočilo, kontaktirajte ponudnika namestitve (najbolje preko telefona).
Če ste prejeli lažno sporočilo sporočilo, povezano z rezervacijo vaše nastanitve, nam ga posredujte v obravnavo na cert@cert.si. WhatsApp ali SMS-sporočila nam lahko pošljete tako, da skopirate besedilo ali pa naredite posnetek zaslona in nam ga pošljite.
Če ste na lažni strani vnesli podatke bančne kartice, nemudoma kontaktirajte vašo banko.
Če je prišlo do oškodovanja, nemudoma kontaktirajte banko in prijavite krajo na policiji.
Povezave
- https://www.phobs.net/press
- https://www.index.hr/vijesti/clanak/ukradeni-osobni-podaci-stotinu-tisuca-turista-koji-ovog-ljeta-dolaze-na-jadran/2799590.aspx
- https://n1info.si/novice/svet/ukradli-podatke-sto-tisoc-turistov-ki-so-rezervirali-nastanitev-v-hrvaskih-hotelih/
- https://www.ip-rs.si/novice/la%C5%BEna-sporo%C4%8Dila-lovijo-goste-z-odprtimi-rezervacijami-%E2%80%93-ip-svari-ne-vna%C5%A1ajte-podatkov-pla%C4%8Dilnih-kartic-1781184142
- https://www.varninainternetu.si/prevare-pri-rezervacijah-na-bookingu/
- https://www.bbc.com/news/articles/cly00jnnxypo
- https://www.bentral.com/sl/varnostni-incident-2026-09-17