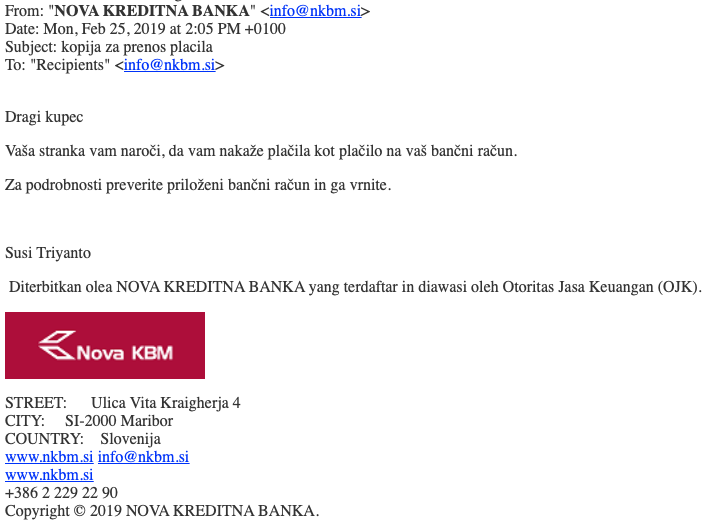
25. in 26. februarja so se slovenskim uporabnikom razpošiljala elektronska sporočila v imenu banke Nova KBM d.d., ki pa so v priponki vsebovala zlonamerno kodo – trojanskega konja, ki bi lahko po uspešni okužbi ukradel identifikacijske podatke za elektronsko bančništvo in digitalna potrdila. Sporočilo za naslov pošiljatelja in prejemnika uporablja naslov banke info@nkbm.si, v priponki pa je ACE arhiv, ki se razpakira v izvršljivo EXE datoteko.
Banka je ob zaznavi pošiljanja sporočil kontaktirala SI-CERT, kjer smo opravili analizo priponke in o širjenju sporočila obvestili upravljalce poštnih strežnikov pri slovenskih ponudnikih. Večino sporočil so zadržali protivirusni filtri na strežnikih. Če ste prejeli sporočilo in priponko odprli, vam svetujemo, da kontaktirate svojo banko in poskrbite za zamenjavo gesel, računalnik pa preglejte s posodobljenim protivirusnim programom.
Preberite si še navodila Varni na internetu: Mala šola odpiranja priponk.
Primer sporočila: