Skoči na vsebino

Spletni seminar Infostealerji pod drobnogledom

Na SI-CERT smo izvedli že peti letošnji spletni seminar, tokrat o zlonamernih programih iz družine kradljivcev informacij oz. infostealerjih. Podali smo tehnični vpogled, kako delujejo sodobni kradljivci podatkov, kaj iščejo in kako jih zaznati.

Predstavljeni so najpogostejši vektorji, ki privedejo do okužbe, in prikazani različne kanali, po katerih se pošiljajo ukradeni podatki.
Pojasnimo tudi,

  • kako se lahko branite pred tovrstnimi zlonamernimi programi in
  • katere ukrepe je potrebno izvesti, če pride do okužbe in
  • kako vam lahko pomagamo na SI-CERT-u.

Pomemben dejavnik zaščite pred okužbami z zlonamerno kodo je tudi izobraževanje vaših zaposlenih. Načini, kako napadalci vzpostavijo stik z zaposlenimi, so vse bolj inovativni, v splošnem pa je še vedno najpogostejši vektor okužbe elektronska pošta.

Zato v svoji organizaciji pomagajte širiti zavedanjev o nevarnostih, ki jih lahko prinese odpiranje neznanih priponk v elektronski  pošti – v ta namen smo pripravili infografiko, ki jo pošljete sodelavcem:
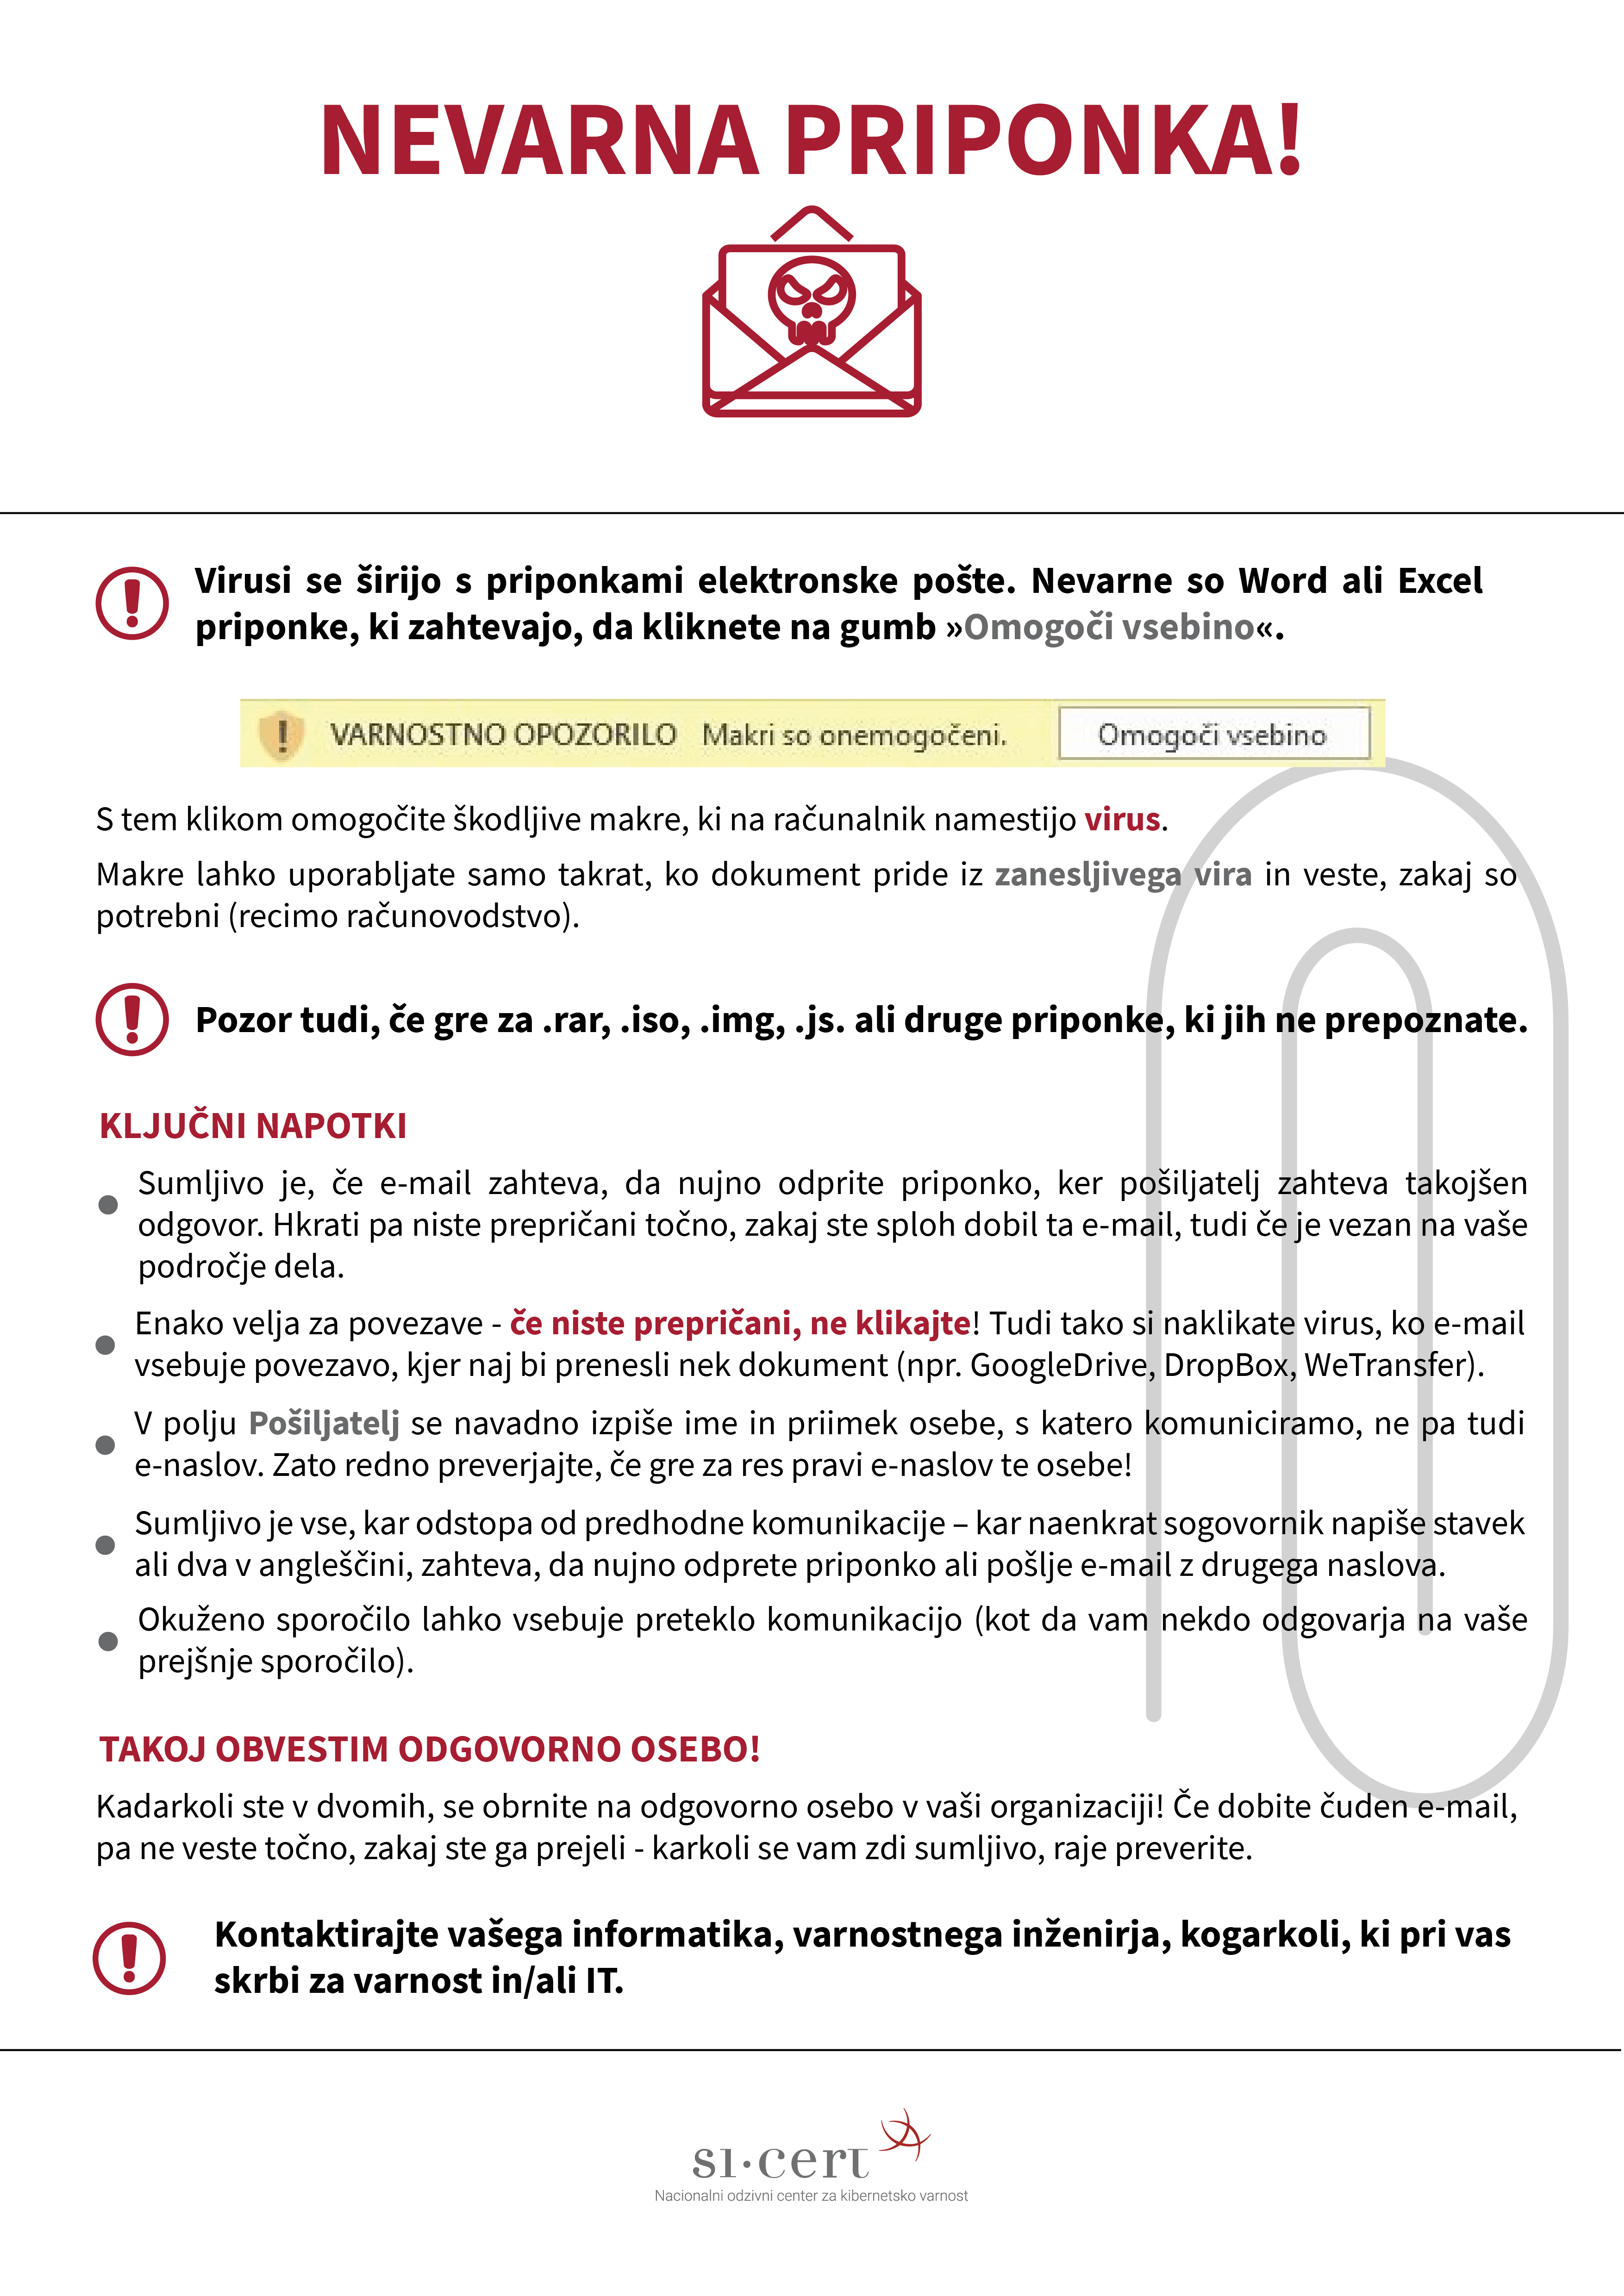
 (PDF dokument | PNG dokument)

Napotki za zaposlene glede odpiranja priponk

Preberite tudi

Slovenska podjetja vse pogosteje tarče spletnih prevar

V zadnjih mesecih na SI-CERT beležimo porast prijav vrivanja v poslovno komunikacijo (BEC oz. Business Email Compromise), direktorskih in drugih prevar, ki ciljajo na podjetja in javne ustanove, končni cilj …
Več

Spletne goljufije, ki ciljajo na računovodstva – nov seminar

Spletne goljufije so ena najhitreje rastočih oblik premoženjske kriminalitete. Slovenska policija je od leta 2020 obravnavala že več kot 10.500 primerov, skupna škoda pa presega 167 milijonov evrov. Pri največjih …
Več

Lažna elektronska sporočila v imenu SURS ciljajo slovenska podjetja

Na SI-CERT-u smo v zadnjih dneh zaznali kampanjo lažnih elektronskih sporočil, v katerih se napadalci predstavljajo kot Statistični urad Republike Slovenije (SURS). Sporočila so namenjena predvsem podjetjem ter organizacijam, zlasti …
Več