Aza Raskin, kreativni direktor za Firefox, je na svojem blogu prikazal novo vrsto phishing napada. Pri tej vrsti napada se lažna spletna stran ne prikaže takoj, ampak po poljubno dolgem času, ko uporabnik že brska po drugih odprtih zavihkih.
Predstavljajte si naslednji scenarij: uporabnik ima odprtih več spletnih strani v zahihkih, med drugim tudi npr. Gmail. Ena od odprtih spletnih strani vsebuje posebej prirejeno javascript kodo, ki zazna, kdaj ima uporabnik aktiven drug zavihek. Medtem ko uporabnik brska po drugih zavihkih, javascript koda spremeni samo spletno stran, ikono spletne strani in njen naslov, tako da na prvi pogled izgleda kot vstopna stran za Gmail. Ko bo uporabnik zopet odprl ta zahihek, bo mislil, da je bil iz Gmaila odlogiran, in vpisal avtentikacijske podatke. Ti bodo poslani napadalcu, spletna stran pa bo preusmerila na legitimen Gmail. Ker uporabnik pravzaprav nikoli ni bil odjavljen, bo mislil, da je prijava uspela.
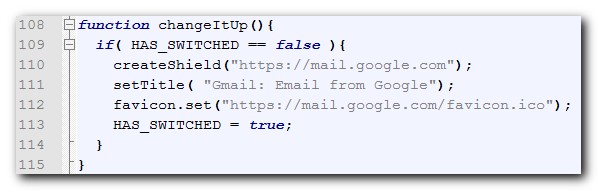
Seveda gre lahko za napad na poljubno spletno storitev, ne samo na Gmail. Kot predlaga avtor prispevka, se lahko učinkovitost napada poveča z uporabo nedavno odkritega napada beleženja obiskanih spletnih strani s pomočjo CSS zgodovine. Na avtorjevi spletni strani si prikaz delovanja ranljivosti lahko tudi v živo ogledate.
Poleg velike previdnosti pri vpisovanju avtentikacijskih podatkov se lahko pred takimi napadi zaščitite tako, da onemogočite poganjanje javascript kode na spletnih straneh. Na primer s pomočjo vtičnika Noscript za Firefox.