Na SI-CERT smo izvedli že peti letošnji spletni seminar, tokrat o zlonamernih programih iz družine kradljivcev informacij oz. infostealerjih. Podali smo tehnični vpogled, kako delujejo sodobni kradljivci podatkov, kaj iščejo in kako jih zaznati.
Predstavljeni so najpogostejši vektorji, ki privedejo do okužbe, in prikazani različne kanali, po katerih se pošiljajo ukradeni podatki.
Pojasnimo tudi,
- kako se lahko branite pred tovrstnimi zlonamernimi programi in
- katere ukrepe je potrebno izvesti, če pride do okužbe in
- kako vam lahko pomagamo na SI-CERT-u.
Pomemben dejavnik zaščite pred okužbami z zlonamerno kodo je tudi izobraževanje vaših zaposlenih. Načini, kako napadalci vzpostavijo stik z zaposlenimi, so vse bolj inovativni, v splošnem pa je še vedno najpogostejši vektor okužbe elektronska pošta.
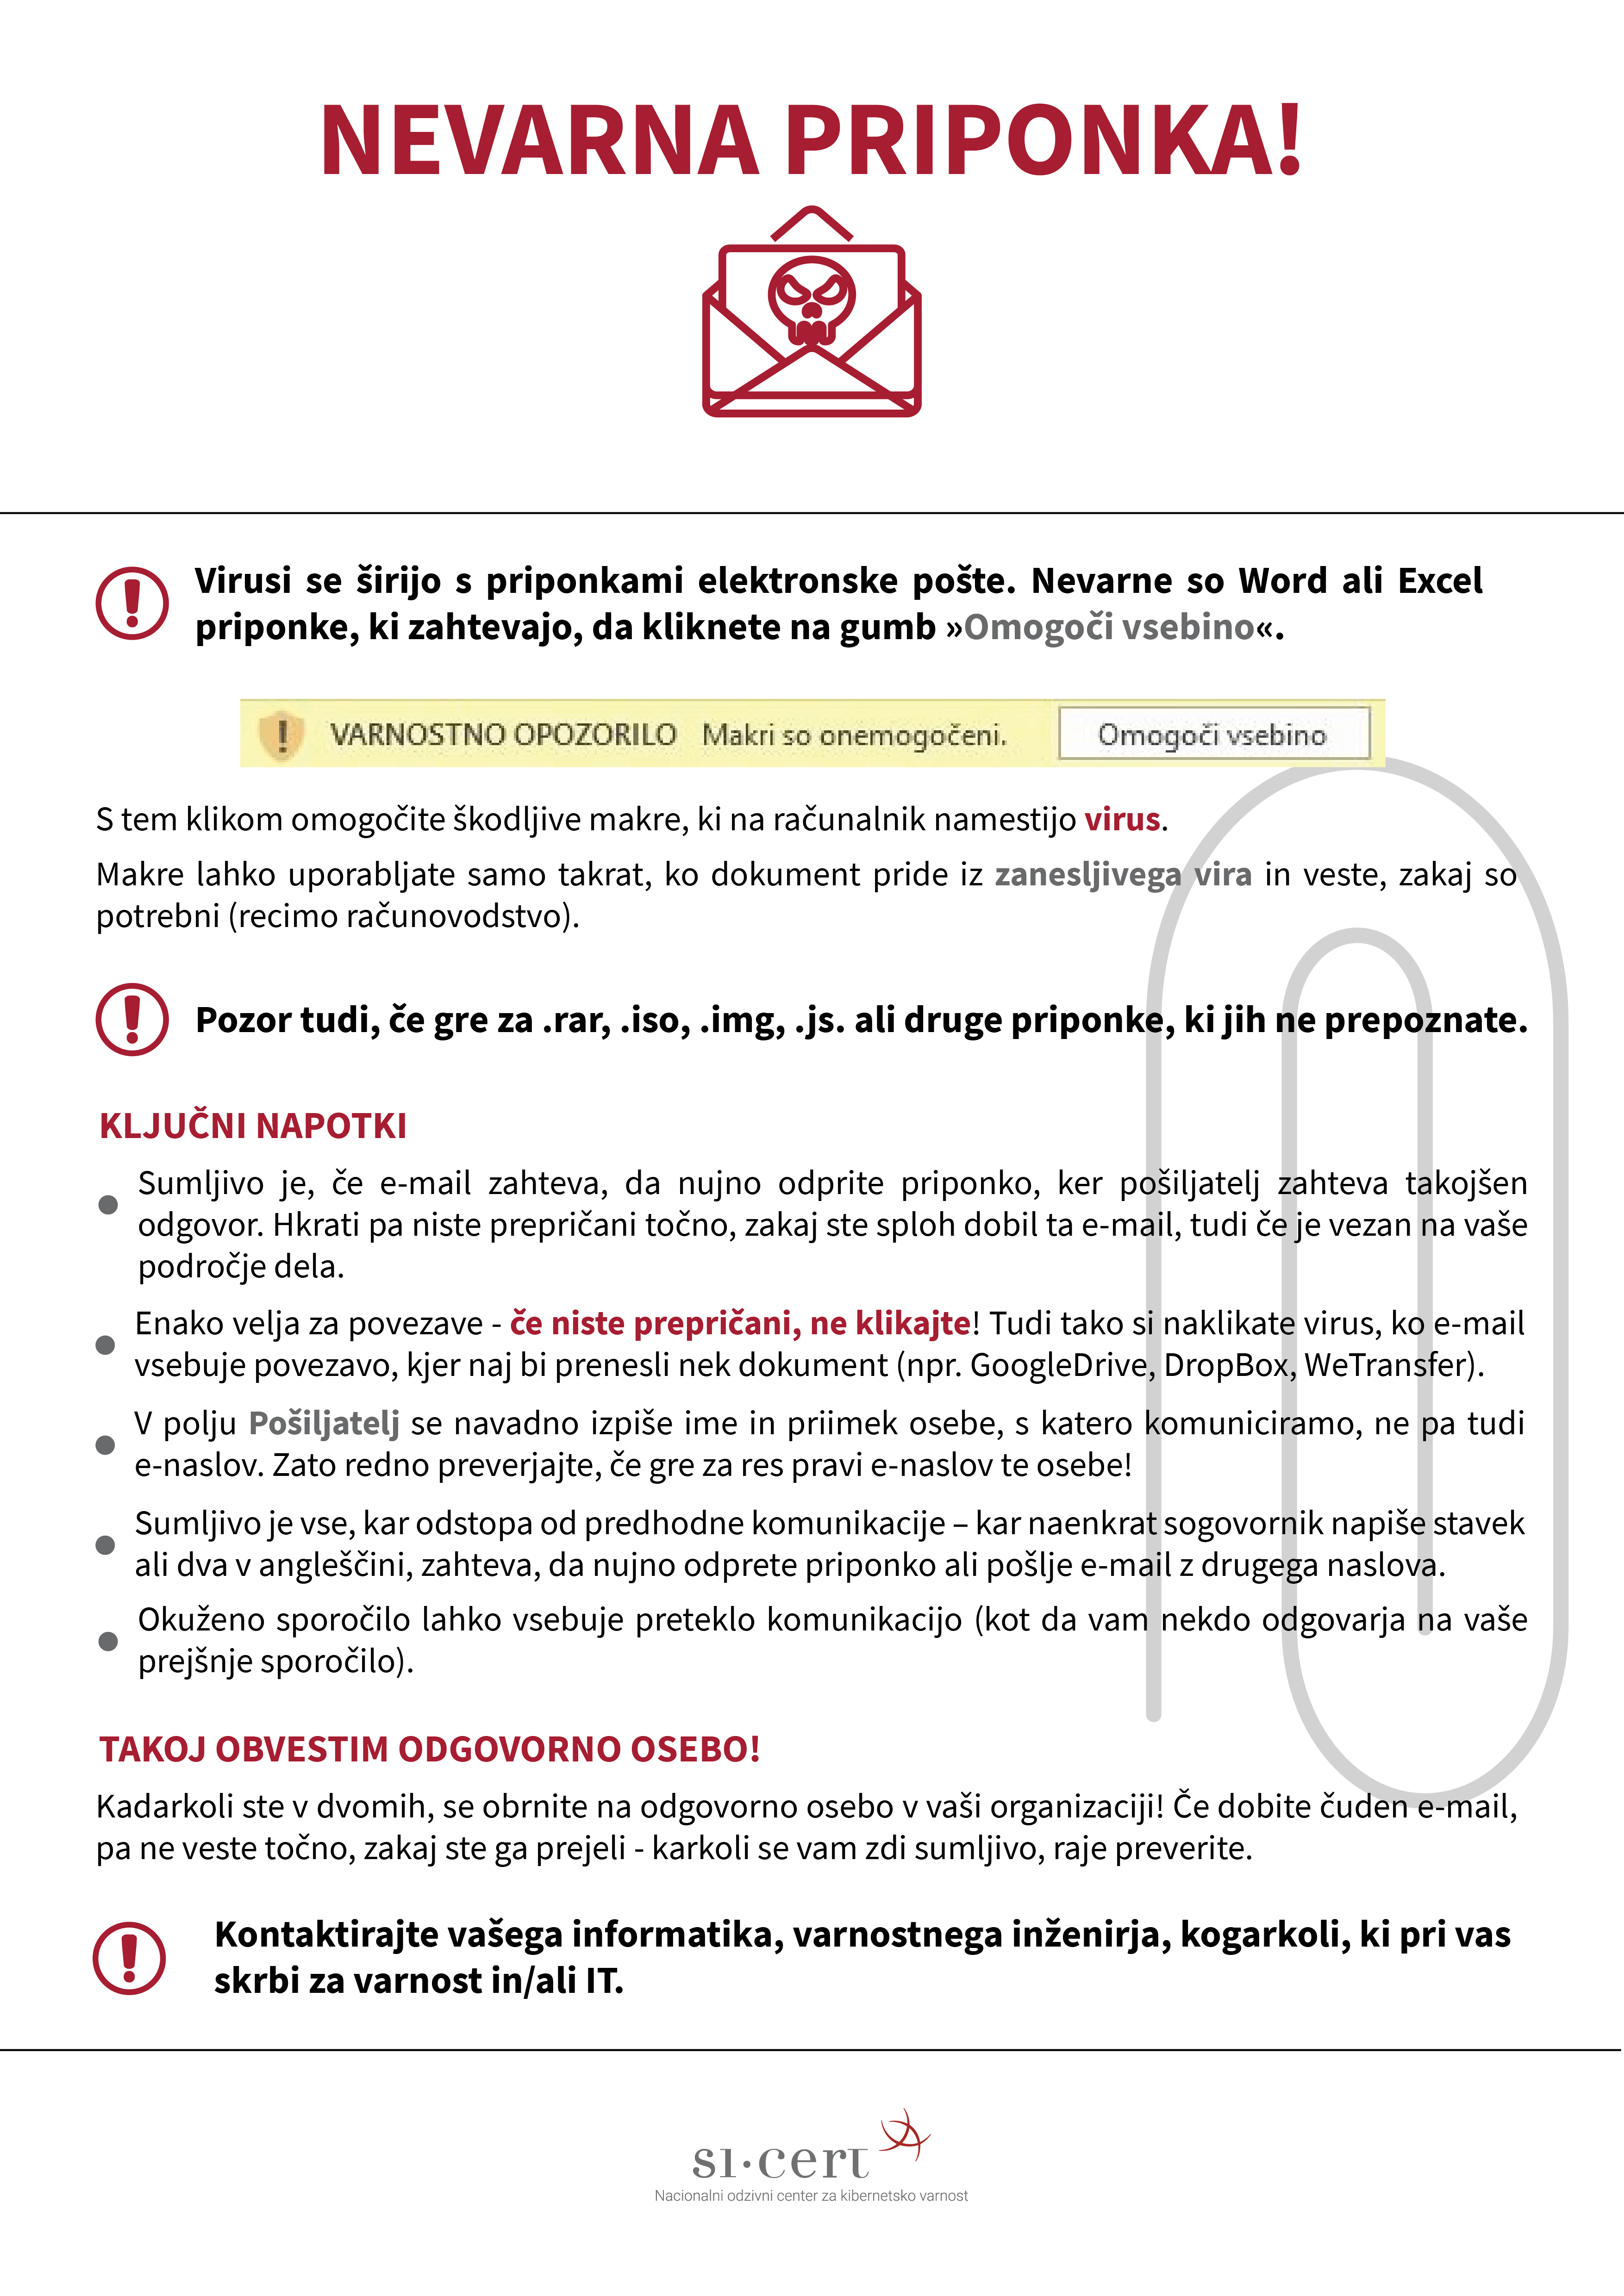
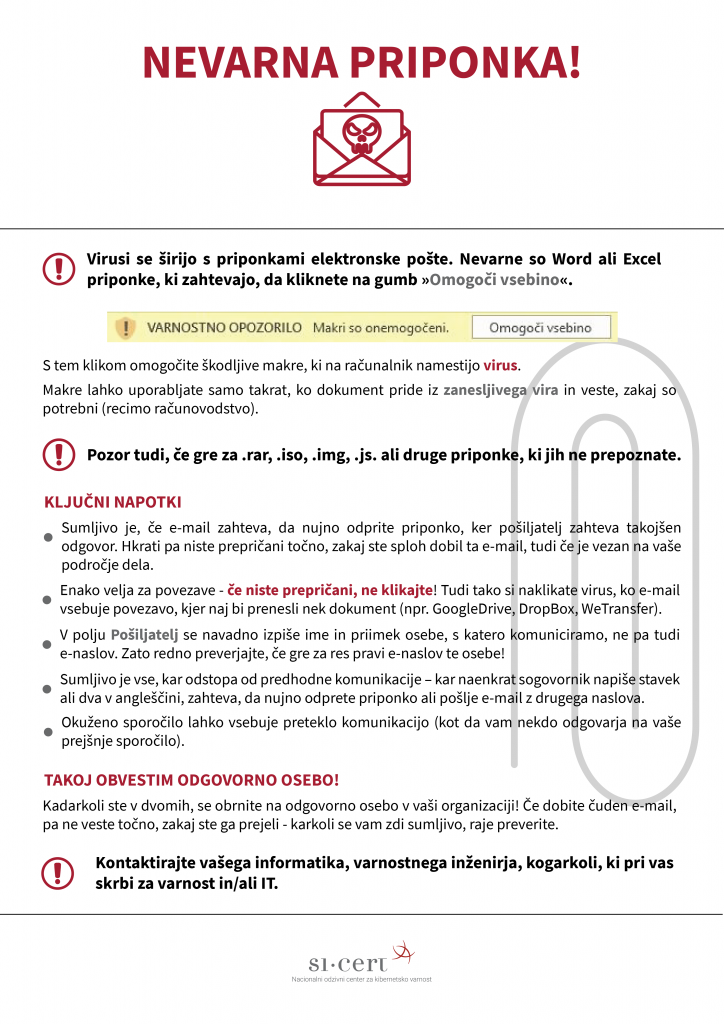
Zato v svoji organizaciji pomagajte širiti zavedanjev o nevarnostih, ki jih lahko prinese odpiranje neznanih priponk v elektronski pošti – v ta namen smo pripravili infografiko, ki jo pošljete sodelavcem: